
Пневматика в мережі: чому клапанний термінал став ІТ-пристроєм
Ще десять років тому пневмоострів керувався джгутом дротів від контролера, і «зламати» його можна було хіба що викруткою. Сьогодні клапанний термінал має власну IP-адресу, веб-інтерфейс і прошивку, а датчики тиску й витрати передають дані через IO-Link. Він підключений до тієї самої мережі EtherNet/IP чи Profinet, що й контролер, панель оператора, а іноді й офісний комп’ютер технолога.
Це зручно: діагностика витоків, лічильники циклів, віддалене налаштування без зупинки лінії. Але разом із зручністю пневматика отримала й ризики, знайомі будь-якому мережевому пристрою.
Цифри показують масштаб проблеми:
- за звітом Dragos, у 2025 році від програм-вимагачів постраждали 3 300 промислових організацій, а кількість угруповань зросла з 80 до 119;
- понад дві третини жертв — виробничі підприємства;
- Kaspersky ICS CERT у другому кварталі 2026 року заблокував шкідливі об’єкти на 19,2 % комп’ютерів промислової автоматизації, тобто майже на кожному п’ятому.
Хороша новина: пневмосистему можна захистити не лише програмно, а й «залізом» — запобіжними клапанами, регуляторами й ручними кранами, які не мають прошивки. Саме такі комплектуючі, від блоків підготовки повітря до розподільників із ручним дублюванням, постачає компанія ПНЕВМАТ; каталог доступний за адресою https://pneumatyka.com.ua/. Але спочатку розберімося, від чого саме доводиться захищатися.
Три головні ризики для мережевої пневматики
Зловмисникові не потрібен доступ до цеху: достатньо потрапити в мережу, де працює термінал. Найчастіше це стається через заражений офісний комп’ютер, флешку наладчика або незахищений віддалений доступ.
Несанкціоноване керування
Більшість промислових протоколів створювалися для ізольованих мереж і не перевіряють, хто надіслав команду. Пристрій у тому самому сегменті може перемкнути клапан, змінити уставку пропорційного регулятора чи переписати параметри датчика. Наслідок — циліндр, що рушив у невідповідний момент, зіпсована оснастка або травма оператора.
Зупинка лінії
Щоб зупинити виробництво, не обов’язково керувати клапанами: достатньо «покласти» вузол зв’язку. Показовий приклад — бюлетень американського агентства CISA щодо керувальних блоків CPX-CEC-C1 і CPX-CMXX для клапанних терміналів. Уразливість із оцінкою 7,5 бала за шкалою CVSS відкривала функції веб-інтерфейсу без пароля і давала змогу віддалено викликати відмову в обслуговуванні.
Подібні бюлетені регулярно виходять для обладнання всіх великих виробників автоматики. Це нормальна практика; проблема виникає, коли власник лінії їх не читає.
Підміна даних
Найпідступніший сценарій: датчик показує 6 бар, а в магістралі вже 9. Контролер і оператор бачать «зелені» цифри, система не реагує, а брак чи знос накопичуються тижнями. Dragos у звіті за 2025 рік відзначає, що зловмисники дедалі частіше вивчають саме контури керування, щоб впливати на фізичний процес. Середній час прихованої присутності програм-вимагачів у промислових мережах — 42 дні.
IO-Link, EtherNet/IP, Profinet: порівняння з погляду безпеки
 Усі три інтерфейси мають механізми захисту або офіційні настанови, але на більшості вже встановлених пристроїв вони відсутні або вимкнені. Тому основний захист на практиці — правильна архітектура мережі.
| Параметр | IO-Link | EtherNet/IP | Profinet |
|---|---|---|---|
| Що підключає | Датчики тиску й витрати, невеликі пневмоострови | Клапанні термінали, модулі вводу-виводу | Клапанні термінали, модулі вводу-виводу |
| Тип зв’язку | «Точка–точка» від пристрою до майстра, без IP-адреси | Промисловий Ethernet на TCP/UDP | Промисловий Ethernet реального часу |
| Звідки приходить загроза | Через IO-Link-майстер із Ethernet-портом або фізичний доступ до кабеля | З будь-якого вузла того самого сегмента | З будь-якого вузла того самого сегмента |
| Вбудований захист | Шифрування й автентифікації немає; є настанова з безпечного розгортання (червень 2025) | Розширення CIP Security: шифрування TLS/DTLS, вбудований мережевий фільтр | Класи безпеки Profinet Security; клас 1 — сегментація та контроль доступу |
| Слабке місце | Параметри датчика можна переписати через майстер | Старі пристрої без CIP Security приймають команди без перевірки | Службові команди зміни імені чи адреси від будь-якого вузла мережі |
| Першочерговий захід | Захистити майстер: пароль, вимкнені зайві служби, шафа під замком | Окремий VLAN, міжмережевий екран, CIP Security на новому обладнанні | Окремий VLAN, керовані комутатори, вимкнені вільні порти |
Сам кабель IO-Link безпечніший за Ethernet, бо з’єднує лише два пристрої. Проте майстер IO-Link зазвичай підключений до Profinet чи EtherNet/IP, і саме він стає дверима до всіх датчиків на лінії.
П’ять базових заходів захисту
Базовий захист пневмосистеми — це не дорогі програмні комплекси, а п’ять організаційних і технічних кроків. Їх описує серія стандартів IEC 62443, і вони посильні навіть невеликому цеху.
1. Відокремте промислову мережу від офісної
Комп’ютер бухгалтера і клапанний термінал не повинні «бачити» один одного. Між офісом і цехом ставлять міжмережевий екран, який пропускає лише явно дозволені з’єднання. Прямого виходу в інтернет із промислового сегмента бути не має.
2. Сегментуйте саму промислову мережу
Кожній лінії або комірці — власний VLAN. Якщо зловмисник потрапить на панель оператора пакувальної машини, він не дістанеться пневмоострова на пресовій дільниці. Вільні порти комутаторів у шафах варто вимкнути.
3. Оновлюйте прошивки
Ведіть реєстр мережевих пристроїв: модель, версія прошивки, дата останнього оновлення. Раз на квартал перевіряйте бюлетені безпеки виробника та повідомлення CISA. Оновлення встановлюйте під час планової зупинки і зберігайте копію робочої конфігурації.
4. Контролюйте доступ
- змініть заводські паролі на терміналах, майстрах IO-Link і комутаторах;
- вимкніть веб-сервер та інші служби, якими не користуєтесь;
- віддалений доступ наладчиків дозволяйте лише через VPN із двофакторною автентифікацією й на час робіт;
- замикайте шафи керування і забороніть особисті флешки на інженерних станціях.
5. Збережіть ручне аварійне керування
Лінію має бути можливо безпечно зупинити без контролера й мережі. Для цього потрібні ручний відсічний кран із скиданням тиску на вводі, апаратна кнопка аварійної зупинки та кнопки ручного дублювання на розподільниках. Оператори мають знати цей порядок дій напам’ять — відпрацьовуйте його хоча б раз на півроку.
Остання лінія оборони: механіка, якої не зламати хакеру
Будь-який програмний захист можна обійти, а пружину запобіжного клапана мережею не переналаштуєш. Тому грамотна пневмосхема має лишатися безпечною навіть тоді, коли контролер повністю скомпрометований. Це той самий принцип, що й у функціональній безпеці машин за ISO 13849: небезпечний рух не повинен залежати від одного електронного сигналу.
Що входить до «залізної» лінії захисту:
- Запобіжний клапан скидання тиску. Відкривається механічно, щойно тиск перевищить уставку, — хоч би що показував «розумний» датчик.
- Механічний регулятор тиску з фіксацією. Обмежує максимальний тиск у гілці; рукоятку можна замкнути або опломбувати.
- Моностабільні розподільники з пружинним поверненням. Після зникнення сигналу самі повертають привод у безпечне положення.
- Керовані зворотні клапани (пневмозамки). Утримують шток циліндра з вантажем, якщо тиск у системі раптово зник.
- Дроселі. Фізично обмежують швидкість циліндра: жодна команда не змусить його рухатися швидше.
- Клапан плавного пуску і швидкого скидання. Подає тиск поступово і миттєво скидає його за сигналом апаратного реле безпеки.
- Стрілковий манометр. Незалежне джерело правди: оператор одним поглядом звіряє його з цифрою на панелі і помічає підміну даних.
- Ручний кран із можливістю блокування замком. Відсікає повітря і скидає тиск на час ремонту чи інциденту.
Усі ці елементи коштують незрівнянно менше, ніж доба простою лінії, і не потребують оновлень. Під час підбору у ПНЕВМАТ варто одразу закласти їх у специфікацію разом із блоком підготовки повітря й розподільниками: додати запобіжний клапан на етапі проєкту простіше, ніж врізати його в готову магістраль.
Чек-лист для невеликого виробництва
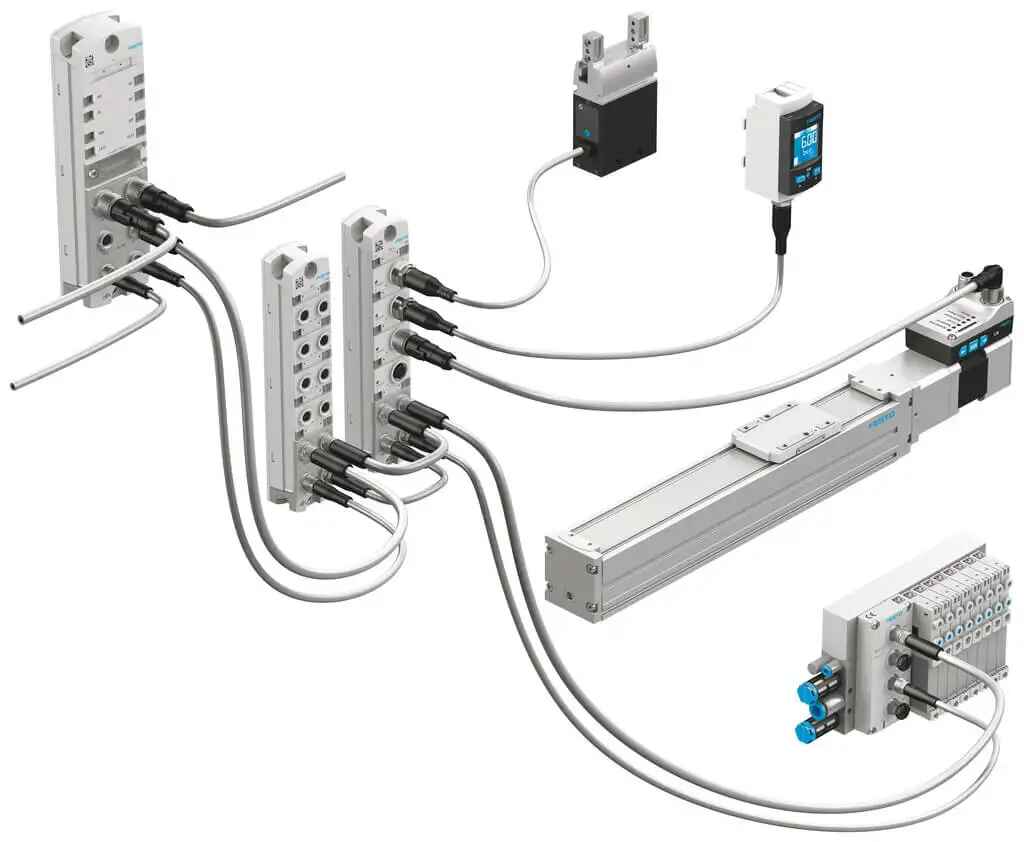
Перевірте свою пневмосистему за сімома пунктами. На це вистачить одного робочого дня інженера й системного адміністратора.
- Чи є список усіх пневмопристроїв із мережевим інтерфейсом і версіями прошивок?
- Чи відокремлена мережа цеху від офісної міжмережевим екраном?
- Чи змінені заводські паролі на терміналах і майстрах IO-Link?
- Чи вимкнені невикористовувані веб-інтерфейси та вільні порти комутаторів?
- Чи працює віддалений доступ лише через VPN і тільки за заявкою?
- Чи стоять у кожній гілці механічний регулятор, запобіжний клапан і стрілковий манометр?
- Чи зможе оператор безпечно зупинити лінію вручну, якщо панель і контролер не відповідають?
Висновок
Кібербезпека промислової пневматики тримається на двох рівнях. Перший — мережевий: сегментація, відокремлення цеху від офісу, свіжі прошивки й контроль доступу зменшують імовірність втручання в роботу клапанних терміналів і «розумних» датчиків. Другий — фізичний: запобіжні клапани, механічні регулятори та ручне керування гарантують, що навіть успішна атака не закінчиться аварією.
Почніть із інвентаризації мережевих пристроїв і перевірки механічного захисту — це два кроки, які не потребують бюджету, але одразу показують слабкі місця.

No Responses to “Як захистити клапанні термінали та «розумні» датчики від втручання”