
El 23 de septiembre de 2026, el Departamento de Justicia de Estados Unidos informó de la detención de Lee Reiber, CEO de la empresa estadounidense Oxygen Forensics Inc., y del ciudadano ruso Oleg Davydov. Ambos son sospechosos de participar en una conspiración para cometer fraude: según la investigación federal, ocultaron a los organismos gubernamentales estadounidenses quiénes eran los propietarios rusos de la empresa, así como el hecho de que su software se desarrollaba en Rusia.
Esta historia resulta especialmente interesante para InformNapalm. Ya el 18 de febrero de 2026, la investigadora de la guerra híbrida rusa y senior fellow no residente del Center for European Policy Analysis (CEPA), Olga Lautman, y el voluntario de la comunidad internacional de inteligencia InformNapalm, Andriy Luchkov, publicaron una investigación OSINT conjunta sobre el origen ruso de las tecnologías de Oxygen Forensics y el uso de su software por parte de organismos federales de Estados Unidos.

Siete meses después, los materiales de la investigación estadounidense no solo confirman varias de las tesis clave de aquella investigación, sino que también revelan un nivel mucho más profundo de control ruso sobre la empresa estadounidense.
Lo que establecieron los investigadores OSINT
En la investigación de febrero, Lautman y Luchkov llamaron la atención sobre el uso, por parte de U.S. Immigration and Customs Enforcement (ICE), del software de Oxygen Forensics para extraer y analizar información de teléfonos inteligentes.
Los autores rastrearon el origen corporativo y tecnológico de la empresa, así como la relación de la estadounidense Oxygen Forensics con la rusa Oxygen Software, que posteriormente pasó a llamarse MKO Systems.
El análisis OSINT de datos corporativos, judiciales y de contratación pública disponibles en fuentes abiertas mostraba que los ecosistemas de productos ruso y estadounidense tenían un origen común. Al mismo tiempo, las herramientas de la línea rusa se suministraban a organismos de seguridad de la Federación Rusa, incluidos el FSB y el Ministerio del Interior.
Los autores también investigaron por separado una red más amplia de vínculos en torno a la industria rusa de la informática forense digital, incluidas personas y entidades relacionadas con el FSB y con el entorno sujeto a sanciones.
Al mismo tiempo, los investigadores no afirmaron que existiera una relación operativa directa entre los servicios especiales rusos y las agencias estadounidenses que utilizaban Oxygen Forensics. La cuestión era otra: el origen y la cadena de desarrollo de un software tan sensible planteaban interrogantes que debían ser objeto de una verificación exhaustiva durante los procesos de contratación pública.
Departamento de Justicia de EE. UU.: Oxygen Forensics estaba de facto controlada por cinco ciudadanos rusos
Según el Departamento de Justicia de Estados Unidos, Oxygen Forensics se presentaba ante el Gobierno estadounidense como una empresa independiente de Estados Unidos.
Sin embargo, según los documentos del caso penal, la empresa estaba de facto en manos de cinco ciudadanos rusos y era dirigida por ellos a través de un holding en Chipre. Entre ellos se encontraba Oleg Davydov.
Esas mismas cinco personas, según la investigación, eran propietarias de la empresa rusa Oxygen Software LLC, que en septiembre de 2022 pasó a llamarse MKO Systems LLC.
Davydov era cofundador de la empresa rusa desde el año 2000, ocupaba el cargo de director técnico y era responsable del desarrollo del software. En 2013 también ayudó a crear Oxygen Forensics en el estado de Virginia.
Pero lo más importante es la afirmación de la investigación estadounidense sobre el origen del propio software.
Según la versión del DOJ, los desarrolladores que escribían el software de Oxygen Forensics trabajaban en Rusia. El equipo estaba dirigido por Davydov, mientras que el entorno de desarrollo en la nube era administrado por uno de los propietarios rusos.
De este modo, la relación entre los ecosistemas tecnológicos ruso y estadounidense, que anteriormente podía reconstruirse mediante OSINT, era, según la investigación federal, mucho más directa.
FSB, Comité de Investigación y Ministerio del Interior de Rusia
Otro detalle importante coincide directamente con lo expuesto en la investigación de febrero.
Según el DOJ, la empresa rusa MKO Systems vendía este software en Rusia bajo otros nombres. Entre sus clientes, según se indica en los materiales de la investigación, figuraban:
- el Servicio Federal de Seguridad de la Federación Rusa (FSB);
- el Comité de Investigación de la Federación Rusa;
- el Ministerio del Interior de la Federación Rusa.
Al mismo tiempo, Oxygen Forensics obtenía contratos de organismos gubernamentales estadounidenses. Entre las agencias perjudicadas mencionadas en los documentos del caso penal figuran el Departamento de Defensa de Estados Unidos y estructuras del Department of Homeland Security, entre ellas el U.S. Secret Service y su National Computer Forensics Institute, Homeland Security Investigations y la DHS Office of Inspector General.
Precisamente el uso de los productos de Oxygen por parte de organismos federales estadounidenses encargados de hacer cumplir la ley fue una de las cuestiones centrales de la investigación OSINT de Lautman y Luchkov publicada en febrero.
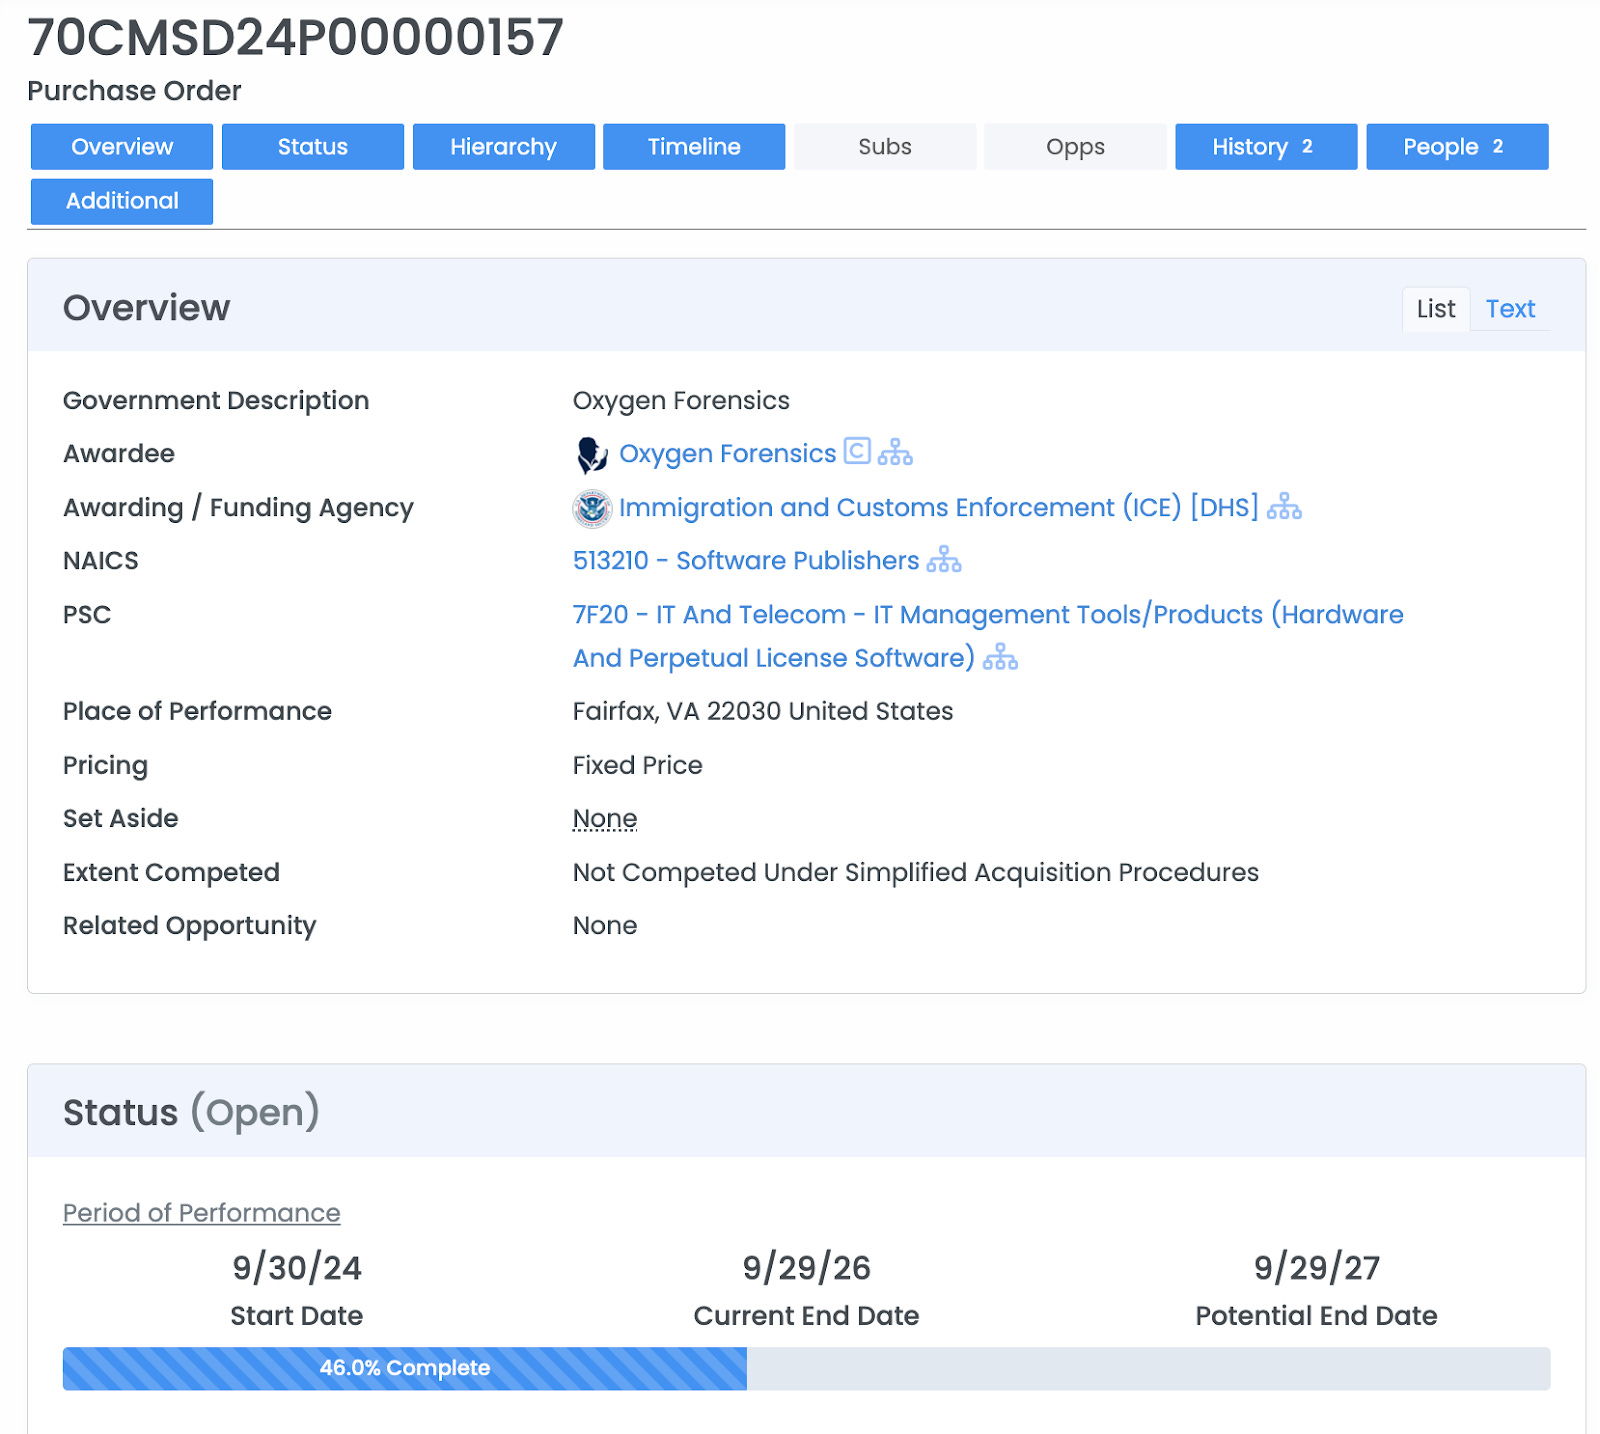
En la base pública de gasto federal USAspending también se conserva el registro de la contratación n.º 70CMSD24P00000157. El organismo contratante figura como Department of Homeland Security (DHS) y el adjudicatario como Oxygen Forensics Inc. El importe de las obligaciones federales correspondientes al contrato asciende a 126.914 dólares. El contrato comenzó el 30 de septiembre de 2024; su fecha actual de finalización es el 29 de septiembre de 2026 y la fecha potencial de finalización es el 29 de septiembre de 2027.
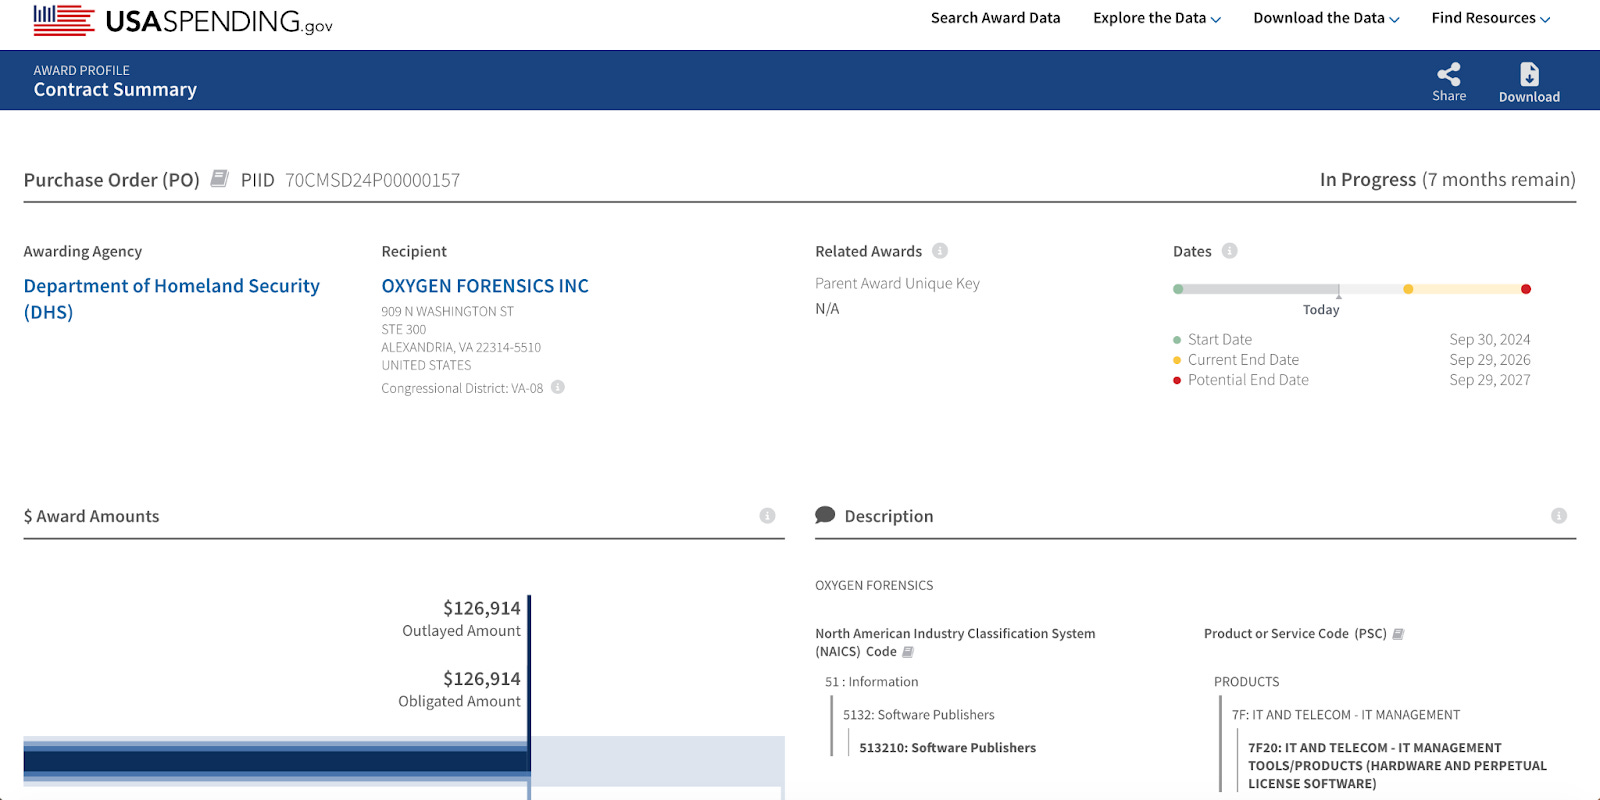
Registro del contrato del Department of Homeland Security con Oxygen Forensics Inc. por un importe de 126.914 dólares. Purchase Order n.º 70CMSD24P00000157. Fuente: USAspending.gov.
El desglose de esta misma contratación identifica al organismo contratante concreto: U.S. Immigration and Customs Enforcement (ICE), una agencia del Department of Homeland Security. Como receptor de los fondos figura Oxygen Forensics, y el período de ejecución del contrato comenzó el 30 de septiembre de 2024.

Después de 2022 comenzaron a ocultar a los propietarios rusos
Según la versión de la investigación estadounidense, tras la ampliación de las sanciones contra Rusia en 2022, Davydov, Reiber y otros participantes en la conspiración acordaron ocultar la verdadera estructura de propiedad de Oxygen Forensics, así como el origen ruso del desarrollo de su software.
En marzo de 2022, Reiber pasó a ocupar los cargos de CEO, presidente de la compañía y presidente del consejo de administración, mientras que los propietarios rusos dejaron de aparecer en la documentación corporativa accesible públicamente.
Sin embargo, según sostiene el Departamento de Justicia de Estados Unidos (DOJ), el control efectivo de la empresa siguió en manos rusas.
Los propietarios rusos continuaban tomando decisiones importantes, fijaban la remuneración de Reiber, podían anular sus decisiones relacionadas con determinados pagos y conservaron poder de firma sobre las cuentas bancarias de la empresa.
En diciembre de 2022 y en octubre de 2023, según los investigadores, Reiber certificó falsamente ante el Gobierno de Estados Unidos que Oxygen Forensics no tenía ningún propietario directo ni beneficiario final.
El DOJ aporta además otro detalle especialmente revelador. En noviembre de 2023, un periodista se puso en contacto con Reiber para hacerle preguntas sobre la propiedad de Oxygen Forensics y sus vínculos con la empresa rusa. Después de ello, Reiber escribió a Davydov y a otros dos propietarios rusos advirtiendo de que la exposición pública de esa relación «could destroy this entire opportunity», es decir, que podía arruinar por completo la posibilidad de obtener un contrato con el National Computer Forensics Institute (NCFI), un centro estadounidense dedicado a la formación y al apoyo técnico en investigaciones de delitos digitales.
A pesar de ello, en septiembre de 2024 el NCFI firmó un contrato de cinco años para el suministro de software.
Tras la publicación de la investigación OSINT volvió a plantearse la cuestión del desarrollo ruso
También resulta significativa la cronología posterior.
El 18 de febrero de 2026, Lautman y Luchkov publicaron una investigación OSINT en la que plantearon interrogantes sobre el origen ruso de la tecnología y su utilización por parte de organismos federales estadounidenses.
Ya en marzo de 2026, según el DOJ, Reiber aseguró a empleados del Department of Homeland Security (DHS), el Departamento de Seguridad Nacional de Estados Unidos, que supuestamente ningún ciudadano ruso participaba en el desarrollo del software y que nadie en Rusia tenía acceso al entorno tecnológico en el que se desarrollaba.
Pocos días después, Reiber publicó en el sitio web de Oxygen Forensics una declaración en la que afirmaba que la empresa no tenía desarrolladores en jurisdicciones afectadas por las restricciones correspondientes.
La investigación federal sostiene ahora que Reiber mintió: el software era desarrollado y administrado por un equipo ubicado en Rusia y dirigido por Davydov.
Arrestos e incautación de infraestructura
El 20 de septiembre de 2026, Lee Reiber fue detenido en el estado de Idaho. Tras su primera comparecencia ante un tribunal, quedó en libertad bajo fianza.
Oleg Davydov fue detenido ese mismo día en el aeropuerto londinense de Heathrow, antes de embarcar en un vuelo con destino a Estambul. Estados Unidos tiene previsto solicitar formalmente su extradición.
A ambos se les acusa de conspiración para cometer fraude electrónico (wire fraud), un delito federal estadounidense relacionado con el uso de comunicaciones electrónicas, telecomunicaciones u otros sistemas interestatales para ejecutar un fraude.
En caso de condena, la pena máxima prevista por la legislación estadounidense asciende a 20 años de prisión federal para cada uno.
Por otra parte, un tribunal federal autorizó la incautación de cuentas bancarias corporativas, de alrededor de 57 dominios de Internet y de otra infraestructura cibernética que, según los investigadores, habría sido utilizada en el marco del esquema descrito.
Cuando el OSINT se adelanta a los procesos penales
El caso Oxygen Forensics constituye otro ejemplo muy ilustrativo del valor práctico del OSINT periodístico, es decir, de la investigación basada en fuentes abiertas.
Los registros mercantiles de acceso público, los datos de contratación estatal, los documentos judiciales, la documentación técnica y otras fuentes abiertas permiten a periodistas e investigadores independientes detectar conexiones y riesgos mucho antes de que las autoridades puedan hacer públicos los materiales de sus investigaciones penales.
Precisamente por eso las investigaciones basadas en fuentes abiertas son importantes no solo como una forma de periodismo. Crean un corpus público de hechos verificables al que pueden recurrir periodistas, organismos estatales, autoridades responsables de aplicar sanciones y fuerzas de seguridad.
El propio Andriy Luchkov resumió esta historia con ironía en el chat de trabajo de los voluntarios de InformNapalm:
«Nuestro OSINT son nuestras sanciones de largo alcance. En respuesta a la agresión y a la guerra no provocadas de Rusia»
Más materiales relacionados de InformNapalm :
- El camino del fuego: doce años de guerra de InformNapalm contra el Kremlin
- Investigación: hackers ucranianos revelan cómo operadores rusos de drones emplean Belarús en ataques contra Ucrania
- OKBMLeaks: documentos secretos del fabricante de componentes para el Su-57 y el PAK DA “Poslannik”
- Cómo fue comprometido “Gonets”: la operación CYBINT que penetró el sistema satelital ruso
- Wildberries entre dos fuegos: ataques con drones y ciberoperaciones
- Diez años: de los registros OSINT a los ataques contra el sistema ruso de misiles «Bastion» en la Crimea temporalmente ocupada
- Los piratas informáticos han descubierto nueva documentación clasificada del Centro de Tecnología Especial del fabricante ruso del UAV «Orlan-10»
- CIBINT. Hackeo de un fabricante ruso de drones kamikaze. Parte 1. ¿Quién produce “Geran-2”?
- Fugas de Alabuga. Parte 2: Kaspersky Lab y redes neuronales para drones militares rusos
- Fugas de Alabuga. Parte 3: Albatros, guerra, NVIDIA, Sony y Saito
- La amenaza de los drones rusos (2026-2027): lecciones de Ucrania para la OTAN
- «Mangas»: el nuevo dron pesado ruso, sus desarrolladores y la pista que lleva al NRTK «Kurier»
La publicación fue preparada por Andrii Lisitsyn especialmente para los lectores del sitio web de la comunidad internacional de inteligencia voluntaria InformNapalm.
Traducción y edición al español: Anna Garsia (Facebook, Instagram).
Se agradece la difusión y reproducción del material con un enlace activo a la fuente. Creative Commons — Attribution 4.0 International — CC BY 4.0.
Sigue las páginas de la comunidad internacional de inteligencia InformNapalm en las redes sociales.