

La guerra invisible de Rusia en España: del sabotaje industrial a los sistemas de agua potable
Una investigación de la Policía Nacional española, desarrollada con la colaboración del FBI, ha puesto al descubierto presuntos sabotajes contra instalaciones industriales y servicios esenciales. Los casos documentados por El Confidencial, las revelaciones de Bloomberg y las sanciones de la Unión Europea dibujan un escenario inquietante: grupos de hackers prorrusos capaces de provocar daños en el mundo físico mediante sistemas conectados a internet.
En una instalación funeraria del Levante español, los hornos crematorios dejaron de funcionar. En Valencia, el sistema de riego de los jardines de la Ciudad de las Artes y las Ciencias quedó bloqueado. En una fábrica de Zaragoza, un problema con las cámaras frigoríficas provocó pérdidas estimadas en 170.000 euros.
Aparentemente, no había ninguna relación entre estos incidentes. Podían parecer averías mecánicas, errores informáticos o fallos de mantenimiento. Sin embargo, una investigación de la Policía Nacional española comenzó a reconstruir una explicación muy diferente.
Según la investigación publicada por José María Olmo en El Confidencial el 13 de julio de 2026, detrás de varios de estos episodios podría encontrarse un ciudadano italiano de 34 años, detenido en Palencia durante una operación desarrollada con la colaboración del FBI.
Los investigadores lo relacionan con organizaciones de hackers prorrusos, entre ellas Cyber Army of Russia Reborn (CARR), Z-Pentest y NoName057(16).
La noticia adquiere una dimensión aún mayor a la luz de una investigación publicada por Ryan Gallagher en Bloomberg el 27 de octubre de 2026. El periodista describe una serie de incidentes que afectaron a instalaciones industriales españolas desde finales de 2024 hasta el verano de 2026. Entre ellos figuran la interrupción de hornos crematorios en Alicante, un incendio tras el funcionamiento anómalo de maquinaria industrial en Cataluña y alteraciones de temperatura en dos bodegas.
Los dos trabajos periodísticos no ofrecen exactamente la misma relación de incidentes, ni permiten establecer que todos fueran ejecutados por una sola persona. Pero, considerados junto con las investigaciones oficiales y las sanciones internacionales, muestran una amenaza que ya no se limita al robo de información o a la interrupción temporal de páginas web.
El objetivo puede ser una máquina, una instalación de tratamiento de agua o una línea de producción.
Y sus consecuencias pueden sentirse lejos de cualquier pantalla.
Un italiano en Palencia y una identidad construida para pasar inadvertido
El hombre investigado por la Policía Nacional utilizaba, entre otros nombres, el de Marco.
Según la información obtenida por El Confidencial, había llegado a Palencia presentándose como periodista y comenzó a colaborar con una organización no gubernamental dedicada a ayudar a niños lituanos.
En 2021 desapareció de la localidad. Los investigadores sospechan que viajó a Rusia, donde habría recibido formación y adoctrinamiento ideológico. Aproximadamente dos años después, regresó a Palencia y retomó una vida aparentemente normal.
Su esposa, de nacionalidad española, creía que estaba escribiendo un libro y estudiando en una universidad.
La investigación sostiene que utilizaba pasaportes falsos y extremaba las precauciones para ocultar sus dispositivos electrónicos y comunicaciones. También se le atribuyen actividades de difusión de propaganda del Kremlin a través de un blog italiano y varias redes sociales.
No se trataba, según las sospechas policiales recogidas por el periódico, de una actividad exclusivamente propagandística.
Con la ayuda del FBI, los agentes habrían encontrado indicios de su participación en operaciones destinadas a trasladar desde Ucrania a militantes prorrusos hacia territorios controlados por Moscú, utilizando rutas a través de Polonia y Bielorrusia.
La investigación también examina una posible financiación de sus actividades mediante delitos informáticos, venta de información robada y transferencias a otros integrantes de la red.
Durante la operación se intervinieron dispositivos electrónicos y carteras de criptomonedas pendientes de análisis.
El detenido está investigado por presuntos delitos de pertenencia y colaboración con organización terrorista, enaltecimiento del terrorismo y daños informáticos.
Estas imputaciones corresponden a la fase de investigación. La información publicada no equivale a una condena judicial ni demuestra por sí sola que todos los incidentes mencionados fueran ejecutados personalmente por el sospechoso.
La detención se produjo en marzo de 2026, bajo la supervisión del Juzgado Central de Instrucción número 1 de la Audiencia Nacional, aunque la operación no se conoció públicamente hasta julio.
De los jardines de Valencia al agua potable de Canarias
Uno de los aspectos más reveladores del caso es la diversidad de instalaciones afectadas.
De acuerdo con las fuentes policiales citadas por El Confidencial, el sospechoso habría participado en el sabotaje de cámaras frigoríficas de una fábrica de Zaragoza, con pérdidas calculadas en 170.000 euros.
También se le relaciona con la interrupción del riego automatizado de los jardines de la Ciudad de las Artes y las Ciencias de Valencia, la manipulación de los controles de medición de las cubas de fermentación de una bodega de Jaén y la alteración de dosis de cloro en sistemas de tratamiento de agua.
En Canarias, los ataques investigados incluyeron la parada de motores asociados a un embalse de agua potable. En una instalación funeraria del Levante se desactivaron hornos crematorios.
No todos los incidentes tienen la misma gravedad ni existen datos públicos suficientes para evaluar sus consecuencias completas. En particular, la información disponible sobre la manipulación del cloro no permite afirmar que se produjera una intoxicación o que el agua llegara contaminada a los consumidores.
Lo relevante es el tipo de objetivo seleccionado.
Una estación de bombeo, un sistema de refrigeración o un equipo de dosificación química pueden parecer elementos secundarios de una infraestructura. Pero su funcionamiento determina que el agua circule, que los alimentos se conserven o que una fábrica mantenga su producción.
La digitalización permite controlar estas instalaciones a distancia. También crea nuevas posibilidades de intrusión cuando sus sistemas quedan expuestos a internet sin medidas de protección suficientes.
En declaraciones recogidas por El Confidencial, el responsable del Grupo I de Ciberamenazas de la Comisaría General de Información explicó que muchas víctimas ni siquiera comprendían que estaban sufriendo un ataque.
Creían encontrarse ante una avería o un error de instalación.
Esa confusión constituye una ventaja para el atacante: mientras la empresa busca una explicación técnica convencional, puede pasar tiempo antes de que alguien considere la posibilidad de un sabotaje deliberado.
Cataluña, Alicante y las bodegas: las revelaciones de Bloomberg
La investigación de Ryan Gallagher, publicada por Bloomberg el 27 de octubre de 2026, amplía el contexto de los ataques contra instalaciones españolas.
El periodista describe varios incidentes registrados desde finales de 2024 hasta el verano de 2026.
En una funeraria de la provincia de Alicante dejaron de funcionar los hornos crematorios. Los responsables pensaron inicialmente que se trataba de un fallo técnico.
En Cataluña, maquinaria utilizada para fabricar transformadores destinados al sector de las energías renovables comenzó a funcionar de manera anómala y se produjo un incendio.
En otras instalaciones, dos bodegas experimentaron alteraciones de temperatura relacionadas con sus sistemas de calefacción, ventilación y climatización.
El vínculo entre estos episodios no resultaba evidente para las empresas afectadas.
La información publicada por Bloomberg sitúa estos incidentes en el contexto de una campaña de sabotaje digital atribuida a actores favorables a Rusia.
Es importante distinguir los detalles de ambas investigaciones. El Confidencial identifica una bodega de Jaén en la que se habrían manipulado controles de fermentación; Bloomberg describe incidentes de temperatura en dos bodegas. Sin información adicional sobre la identidad de los establecimientos, no puede afirmarse que se trate de los mismos casos.
Lo mismo ocurre con las instalaciones funerarias: la coincidencia de actividad y localización general resulta significativa, pero no sustituye una identificación documental de las víctimas.
La convergencia más sólida está en el método y en la naturaleza de los objetivos: sistemas digitales conectados a procesos industriales que, al ser manipulados, pueden generar consecuencias materiales.
CARR, Z-Pentest y la conexión con la inteligencia militar rusa
Las organizaciones mencionadas en la investigación española no eran desconocidas para los servicios de seguridad occidentales.
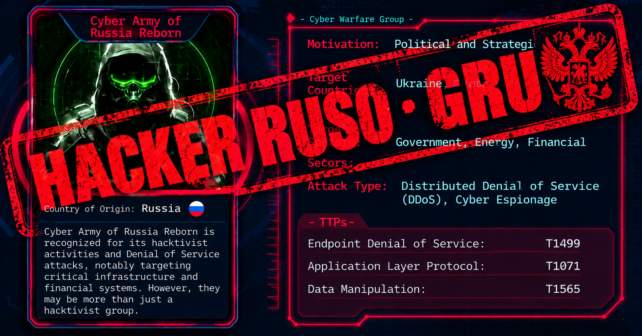
Cyber Army of Russia Reborn, conocida como CARR, comenzó a adquirir notoriedad por sus operaciones contra países que prestaban apoyo a Ucrania.
En sus primeras campañas destacaban los ataques de denegación de servicio, conocidos como DDoS, destinados a saturar páginas web y servicios digitales.
Sin embargo, las autoridades estadounidenses identificaron posteriormente operaciones dirigidas contra sistemas de control industrial.
El 19 de julio de 2024, el Departamento del Tesoro de Estados Unidos anunció sanciones contra dos integrantes de CARR: Yuliya Vladimirovna Pankratova, conocida en internet como YUliYA, y Denis Olegovich Degtyarenko, alias Dena.
Washington identificó a Pankratova como dirigente del grupo y a Degtyarenko como uno de sus principales operadores.
Según el Tesoro estadounidense, Degtyarenko estuvo detrás de la intrusión en un sistema SCADA de una empresa energética de Estados Unidos. En mayo de 2024 también había elaborado materiales de formación sobre cómo comprometer este tipo de sistemas, posiblemente destinados a otros grupos.
Los sistemas SCADA permiten supervisar y controlar procesos industriales. Se utilizan, entre otros ámbitos, en redes eléctricas, instalaciones de agua, fábricas y plantas de tratamiento.
La importancia de este dato es evidente: un atacante que accede a determinados controles industriales no necesita limitarse a robar archivos. Dependiendo de las funciones disponibles y de las protecciones existentes, puede modificar parámetros operativos e interferir en procesos físicos.
El Departamento del Tesoro también documentó una operación de CARR contra depósitos de agua en Texas. En enero de 2024, el grupo reivindicó la manipulación de sistemas de control en Abernathy y Muleshoe, provocando el desbordamiento de depósitos y la pérdida de decenas de miles de galones de agua.
En aquel momento, las autoridades estadounidenses señalaron que, pese a las intrusiones, se habían evitado daños mayores.
Dos años después de las sanciones estadounidenses, la Unión Europea adoptó nuevas medidas.
El 13 de julio de 2026, el Consejo de la Unión Europea sancionó a Z-Pentest y a Pankratova y Degtyarenko, identificados como integrantes de CARR.
En su comunicado oficial, el Consejo señaló que Z-Pentest había atacado infraestructuras críticas, especialmente de los sectores energético y del agua, e identificó un ciberataque contra una empresa danesa de abastecimiento de agua en diciembre de 2024.
El documento europeo fue más allá al afirmar expresamente que CARR está vinculado a la inteligencia militar rusa, el GRU.
Esta atribución es relevante porque procede de una institución oficial de la Unión Europea y no únicamente de declaraciones de grupos de hackers en redes sociales.
No obstante, la existencia de ese vínculo no permite concluir automáticamente que cada ataque atribuido a CARR fuera ordenado directamente por el GRU. La responsabilidad concreta de cada operación exige pruebas específicas.
La unidad 74455 del GRU y la creación de CARR
Un informe conjunto publicado el 9 de diciembre de 2025 por el FBI, la NSA, la CISA y otras agencias internacionales, con la participación de la Policía Nacional y la Guardia Civil españolas, aportó nuevos detalles sobre los orígenes de Cyber Army of Russia Reborn (CARR). Según la evaluación de estos organismos, la unidad militar rusa 74455, perteneciente al GRU y conocida en el ámbito de la ciberseguridad como Sandworm o APT44, probablemente participó en la creación del grupo entre finales de febrero y principios de marzo de 2022. Los investigadores también consideran probable que personas vinculadas a esta unidad financiaran herramientas utilizadas por CARR para ejecutar ataques de denegación de servicio (DDoS), al menos hasta septiembre de 2024.
Estados Unidos presenta cargos penales por operaciones vinculadas al GRU
El 9 de diciembre de 2025, el Departamento de Justicia de Estados Unidos anunció la apertura pública de dos acusaciones federales contra Victoria Eduardovna Dubranova, conocida por los alias «Vika», «Tory» y «SovaSonya», por su presunta participación en operaciones de CARR y NoName057(16). Según la acusación estadounidense, CARR fue creada, financiada y dirigida por el GRU. Los investigadores identificaron además a un individuo que utilizaba el alias «Cyber_1ce_Killer», asociado al menos a un oficial de la inteligencia militar rusa, que presuntamente daba instrucciones sobre la selección de objetivos y facilitaba financiación para servicios de ciberataques. Dubranova se declaró no culpable de los cargos. Las afirmaciones de la Fiscalía constituyen acusaciones judiciales y no deben confundirse con hechos establecidos mediante sentencia firme.
Una amenaza reconocida por las propias autoridades
El problema tampoco se limita a las investigaciones periodísticas.
El 9 de diciembre de 2025, el FBI y otros organismos de seguridad publicaron un aviso conjunto sobre los ataques de grupos prorrusos contra infraestructuras críticas.
Entre las instituciones participantes figuraban la Policía Nacional y la Guardia Civil españolas, junto con organismos de otros países.
El documento identifica a CARR, Z-Pentest, NoName057(16), Sector16 y organizaciones relacionadas.
Según la evaluación conjunta, estos grupos han aprovechado conexiones de acceso remoto insuficientemente protegidas para entrar en dispositivos de tecnología operacional, conocidos como OT.
Entre los mecanismos señalados figuran conexiones VNC expuestas a internet y configuraciones de seguridad deficientes.
Las autoridades consideran que muchas de estas operaciones presentan una complejidad técnica inferior a la de los grupos de espionaje más avanzados. Pero eso no significa que sean inofensivas.
El aviso reconoce consecuencias de distinta magnitud, incluidos daños físicos.
Los sectores señalados —agua y saneamiento, alimentación, agricultura y energía— coinciden con el tipo de instalaciones descritas en las investigaciones sobre España.
Aquí aparece una de las conclusiones más incómodas del caso: para provocar una interrupción industrial no siempre es necesario desarrollar una herramienta informática extraordinariamente sofisticada.
En ocasiones, basta con encontrar un sistema expuesto, unas credenciales débiles o un mecanismo de acceso remoto mal protegido.
La sofisticación del atacante y la gravedad del daño no siempre avanzan juntas.
El calendario de los ataques y el apoyo español a Ucrania
La investigación de la Policía Nacional introduce otro elemento que merece especial atención: el momento en que se producían los ataques.
Según las fuentes citadas por El Confidencial, la actividad de Marco y sus colaboradores se intensificaba durante las visitas del presidente ucraniano Volodymyr Zelenskyy a España o cuando el Gobierno de Pedro Sánchez aprobaba nuevos paquetes de ayuda militar para Ucrania.
El periódico menciona visitas realizadas en octubre de 2023, mayo de 2024, noviembre de 2025 y marzo de 2026.
Tras las operaciones, los atacantes elaboraban vídeos propagandísticos para difundir los resultados y aumentar la sensación de inseguridad.
Esta dimensión comunicativa ayuda a comprender por qué determinadas instalaciones podían convertirse en objetivos.
El perjuicio económico o la interrupción de un servicio no eran necesariamente el único resultado buscado. La difusión pública de un supuesto sabotaje también podía utilizarse para transmitir un mensaje político: que apoyar a Ucrania tendría consecuencias dentro de España.
La coincidencia temporal entre determinados ataques y decisiones políticas no constituye, por sí sola, una prueba de quién ordenó cada operación. Pero, según la información recogida por la prensa española, esa relación forma parte de las líneas examinadas por los investigadores.
La guerra contra Ucrania aparece así conectada con una estrategia de presión más amplia, en la que los objetivos no tienen por qué ser exclusivamente militares.
Una instalación industrial, una empresa alimentaria o un sistema de abastecimiento pueden convertirse en escenarios de intimidación.
Cuando el sabotaje parece una avería
Durante años, buena parte del debate público sobre las operaciones informáticas rusas se concentró en el espionaje, el robo de datos, la desinformación y los ataques contra páginas institucionales.
Los incidentes examinados en España muestran otro problema: la posibilidad de que una intrusión digital altere procesos de los que depende la actividad cotidiana.
El responsable de una bodega puede encontrarse con temperaturas inexplicables. Una empresa descubre que sus cámaras frigoríficas han dejado de funcionar. Los técnicos de una instalación pública investigan por qué un sistema automático no responde.
En cada caso, la primera explicación puede ser perfectamente razonable: una avería.
Esa apariencia dificulta identificar la intención del ataque y reconstruir su autoría.
También plantea un desafío para las autoridades. No basta con determinar que alguien accedió ilegalmente a un sistema. Es necesario establecer qué modificó, qué consecuencias produjo, quién estaba detrás de la intrusión y si existía coordinación con otros operadores.
En este contexto, los vídeos difundidos por los propios grupos prorrusos pueden ofrecer indicios, pero no deben confundirse con pruebas independientes de todas sus afirmaciones.
Las organizaciones dedicadas a este tipo de operaciones tienen interés en exagerar sus capacidades, atribuirse incidentes y multiplicar el impacto psicológico de sus acciones.
Por eso, el contraste entre las reivindicaciones propagandísticas, los registros técnicos, las investigaciones policiales y los documentos oficiales resulta esencial.
España no está fuera del alcance de la guerra híbrida
Las revelaciones de El Confidencial y Bloomberg obligan a mirar de otra manera algunos incidentes industriales que, aislados, podrían parecer insignificantes.
No demuestran que todas las averías sospechosas tengan un origen ruso. Tampoco permiten atribuir automáticamente cada sabotaje al Estado ruso.
Sí muestran que las autoridades investigan operaciones deliberadas contra servicios e instalaciones españolas, que existen grupos prorrusos especializados en atacar sistemas industriales y que la Unión Europea ha reconocido oficialmente vínculos entre CARR y la inteligencia militar rusa.
Las sanciones estadounidenses de 2024, las medidas europeas de julio de 2026 y las advertencias internacionales sobre sistemas de control industrial sitúan estos episodios dentro de un problema de seguridad mucho más amplio.
La distancia geográfica entre España y el frente ucraniano no impide que una campaña digital alcance instalaciones españolas.
Y esa es, probablemente, la principal lección de esta historia.
La seguridad de una infraestructura ya no depende únicamente de sus puertas, sus cámaras o sus vigilantes. También depende de quién puede acceder a los equipos que la controlan, de cómo están protegidas sus conexiones y de la capacidad para distinguir un fallo técnico de una intervención deliberada.
Mientras Rusia continúa su guerra contra Ucrania, las investigaciones sobre los ataques a instalaciones españolas recuerdan que las operaciones hostiles pueden adoptar formas mucho menos visibles que un misil o un dron.
A veces, la primera señal es simplemente una máquina que deja de funcionar.
Y solo después comienza a descubrirse quién pudo haberla detenido.
Fuentes y documentos
José María Olmo — El Confidencial, 13 de julio de 2026.
«El hacker del caos: apagó el horno de un tanatorio, ‘secó’ la Ciudad de las Artes y manipuló el cloro del agua». Investigación sobre la detención en Palencia de un presunto ciberterrorista prorruso y los sabotajes contra instalaciones industriales y servicios públicos españoles.
Ryan Gallagher — Bloomberg News, 27 de octubre de 2026.
«Inside the Cyber Sabotage Campaign Waged by Russian Supporters». Investigación sobre incidentes en instalaciones industriales españolas y la actividad de hackers prorrusos.
Consejo de la Unión Europea, 13 de julio de 2026.
«Ciberataques y actividades desestabilizadoras de Rusia: el Consejo sanciona a nueve personas y cuatro entidades». Comunicado oficial sobre las sanciones contra Z-Pentest y miembros de CARR, organización vinculada a la inteligencia militar rusa (GRU).
Departamento del Tesoro de Estados Unidos, 19 de julio de 2024.
«Treasury Sanctions Leader and Primary Member of the Cyber Army of Russia Reborn». Documento oficial sobre las sanciones contra Yuliya Vladimirovna Pankratova y Denis Olegovich Degtyarenko y las operaciones contra sistemas de control industrial.
FBI y organismos internacionales de seguridad, 9 de diciembre de 2025.
«Pro-Russia Hacktivists Conduct Opportunistic Attacks Against US and Global Critical Infrastructure» (PDF). Aviso conjunto AA25-343A sobre las operaciones de grupos prorrusos contra sistemas de control industrial e infraestructuras críticas.
Autoría y derechos de reproducción
Investigación documental, recopilación, análisis de fuentes abiertas (OSINT), redacción y edición: Anna Garsia, para InformNapalm Español.
Este artículo ha sido elaborado a partir del análisis y contraste de información de acceso público, investigaciones periodísticas, informes especializados en ciberseguridad y documentos oficiales de organismos nacionales e internacionales.
Las fuentes originales y los documentos utilizados se encuentran identificados en el apartado «Fuentes y documentos», con sus correspondientes referencias.
InformNapalm promueve la libre difusión de información documentada y verificable. Se autoriza y agradece la reproducción, traducción y distribución de este artículo, siempre que se reconozca su autoría y se incluya un enlace activo a la publicación original en InformNapalm.
Creative Commons — Atribución 4.0 Internacional (CC BY 4.0).
Los derechos de las fotografías, infografías y demás materiales de terceros pertenecen a sus respectivos autores y titulares.
Ayúdanos a difundir esta investigación. Compartir información contrastada, citar las fuentes originales y apoyar el periodismo independiente contribuye a combatir la desinformación y a dar mayor visibilidad a las amenazas contra la seguridad europea.


 Read the latest book “Donbas in Flames. Guide to the Conflict Zone” published by Prometheus Center. This guide will be useful to journalists, researchers, war experts, diplomats and general readers seeking information on the war in Donbas.

