256. kyberhyökkäysdivisioonan kyberasiantuntijat, Ukrainian Militant -analyysiryhmä ja kansainvälinen tiedusteluyhteisö InformNapalm toteuttivat jälleen yhteisen CYBINT-operaation Venäjän sotateolliseen kompleksiin kytkeytyneitä yrityksiä vastaan.
Useita vuosia kestäneen laajan operaation aikana saatiin haltuun myös Venäjän armeijan hyväksi toimivien organisaatioiden sisäisiä asiakirjoja. Yksi operaation tuloksista oli pääsy AO ”Sputnikovaja sistema Gonets” -yhtiön, jäljempänä Gonets, varatoimitusjohtajan ja tämän alaisten sisäiseen kirjeenvaihtoon ja dokumentaatioon. Tietoja välitettiin järjestelmällisesti Ukrainan puolustusvoimille useiden kuukausien ajan vuosina 2023–2025.
Operatiivinen tauko ja valikoiva julkaiseminen
Kun kaikki tiedusteluvaiheet oli saatu päätökseen ja tiedonhankintakanavat suljettu, operaation osallistujat pitivät pitkän tauon varmistaakseen siihen liittyvien operaatioiden turvallisuuden ja noudattaakseen OPSEC-periaatteita. Nyt julkistetaan vain pieni osa aineistosta. Se toimii yhtäältä vahvistuksena siitä, että Gonetsin sisäiseen dokumentaatioon onnistuttiin murtautumaan, ja toisaalta sisältää yleisesti kiinnostavaa tietoa, joka voi lisätä operaation kohteisiin kohdistuvaa painetta.
Arkistovideolla Gonets-järjestelmää esitellään Venäjän entiselle presidentille ja nykyiselle turvallisuusneuvoston varapuheenjohtajalle Dmitri Medvedeville.
Gonetsia markkinoidaan Venäjällä maan omana ”Starlink-vastineena”. Venäläisten asiantuntijoiden kerrotaan suunnittelevan terminaalien asentamista tulevaisuudessa myös miehittämättömiin ilma-aluksiin.
Teknisiltä ominaisuuksiltaan ja toimintakyvyltään järjestelmä eroaa kuitenkin edelleen huomattavasti yhdysvaltalaisesta Starlinkista. Gonets on tulosta Venäjän vuosia jatkuneesta pyrkimyksestä rakentaa oma matalan kiertoradan viestintäjärjestelmä, mutta palvelujen laadussa se jää selvästi Starlinkin jälkeen. Kehitystä eivät ole hidastaneet ainoastaan Venäjään kohdistuvat pakotteet, vaan myös ukrainalaisten IT-asiantuntijoiden vuosien ajan toteuttamat onnistuneet kyberoperaatiot.
Tässä yhteydessä on syytä muistuttaa, että helmikuussa 2026 useat ukrainalaiset tiedotusvälineet, muun muassa Ukrainan puolustusministeriön verkkomedia ArmiyaInform ja uutisportaali RBK-Ukraina, kertoivat toisesta laajasta ukrainalaisten kyberasiantuntijoiden CYBINT-erikoisoperaatiosta. Kyberasiantuntijat rakensivat niin sanotun honeypotin eli digitaalisen ansan, jonka avulla voitiin nopeasti selvittää niiden Starlink-terminaalien tarkat sijainnit, joita oli tuotu laittomasti Venäjälle kolmansien maiden kautta ja joita Venäjän sotilasjoukot käyttivät. Operaatio auttoi myös tunnistamaan henkilöitä, jotka yrittivät tarjota viholliselle palvelua, jonka avulla terminaaleja lisättiin niin sanotuille valkoisille listoille SpaceX:n asettamien rajoitusten kiertämiseksi.
Gonetsiin murtautumisen reitit ja tietojen vaarantuminen
Yhden Gonetsin lukuisista tietovuodoista lähteinä olivat yhtiön ylimpään johtoon kuuluvat henkilöt ja IT-asiantuntijat. Heidän joukossaan oli varatoimitusjohtaja Aleksei Labzin.

Labzin kertoo vuoden 2023 ansioluettelossaan, että hänen suorassa alaisuudessaan toimii kolme osastoa ja yhteensä 14 työntekijää. Hän vastaa pääkonttorin IT-infrastruktuurin ylläpidosta, johon kuuluu 110 tietokonetta, 18 palvelinta ja verkkolaitteistoa, sekä kahdeksan alueellisen toimipisteen tuesta. Yhtiön työntekijämääräksi ilmoitetaan yli 300 henkilöä (vuoden 2023 ansioluettelo, PDF).
Labzin luettelee keskeisiksi tehtävikseen Gonetsissa muun muassa:
- Tietokoneiden, palvelinten, lähiverkon verkkolaitteiden ja tiedontallennusjärjestelmien teknisen ylläpidon sekä toimintakyvyn palauttamisen
- Uusien tietoteknisten laitteiden ja teknologioiden käyttöönottoa koskevien suunnitelmien laatimisen ja toteuttamisen
- Tietoturvan varmistamisen
Tietoturvan varmistamisessa häntä avusti myös toinen kokenut sotilasasiantuntija, Gonetsin kryptografisen tietosuojan pääasiantuntija Vladimir Katajev, joka niin ikään joutui ukrainalaisten kyberasiantuntijoiden huomion kohteeksi. Taustaksi on syytä todeta, että Katajev palveli vuoteen 2019 asti vanhempana insinöörinä salaisessa sotilasyksikössä 46179, joka kuuluu Venäjän puolustusministeriön 12. pääosastoon. Pääosasto vastaa Venäjän ydinteknisestä tuesta ja turvallisuudesta. Katajev palveli käytännössä koko sotilasuransa 12. pääosaston alaisissa yksiköissä tehtävissä, jotka liittyivät sotilassalaisuuksien suojaamiseen.


Kun Gonetsin keskeiset tietoturvan ja tiedonsuojan asiantuntijat on esitelty, voidaan siirtyä yhtiön sisäistä IT-infrastruktuuria koskeviin tietoihin.
Gonetsin sisäinen IT-infrastruktuuri
Avoimissa lähteissä Gonetsia kuvataan matalan kiertoradan satelliittiviestintäjärjestelmäksi. Sen tehtävänä on mahdollistaa viestintä GSM-verkkojen peittoalueiden ulkopuolella, siirtää koordinaatti- ja telemetriatietoja sekä välittää viestejä käyttäjien ja infrastruktuurikohteiden välillä. Gonets kuuluu Venäjän avaruusinfrastruktuuriin ja toimii yhteistyössä valtion avaruusyhtiö Roskosmosin kanssa. Yhtiö osallistuu myös Luch-järjestelmän toimintaan, jota käytetään kantoraketeista ja avaruusaluksista saatavan tiedon välittämiseen.
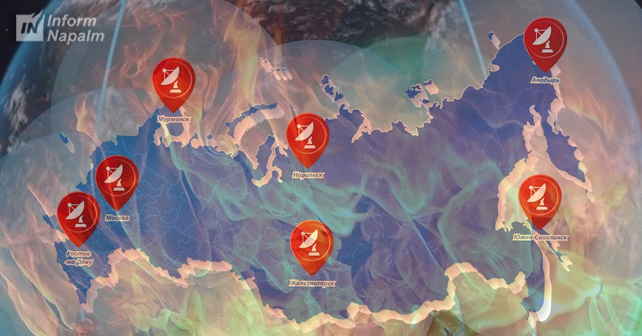
Järjestelmän maanpäällinen osa muodostuu useista alueellisista asemista, jotka sijaitsevat Moskovassa, Železnogorskissa, Južno-Sahalinskissa, Murmanskissa, Rostov-na-Donussa, Norilskissa ja Anadyrissa. Erityisen kiinnostava kohde sijaitsee Anadyrin Orbita-aseman alueella. Asiakirjoissa kohdetta ei yksilöidä katuosoitteella, vaan koordinaateilla 64°43’55.8″N 177°28’39.3″E.

Keskeinen IT-infrastruktuuri Moskovassa
CYBINT-operaation aikana haltuun saadut sisäiset asiakirjat osoittavat, että Moskovassa sijaitseva Baumanskaja 53/2 toimii yhtiön virallisena osoitteena, mutta siellä sijaitsee myös sen keskeinen IT-infrastruktuuri. Turvallisuusjärjestelmää koskevassa teknisessä määrittelyssä sama osoite ilmoitetaan kulunvalvonta- ja pääsynhallintajärjestelmän keskitetyn ohjelmiston sijaintipaikaksi. Se toimii koko infrastruktuurin ainoana keskitettynä hallintapisteenä.
Tietovuodon erityisen kiinnostava osa oli sisäistä verkkoa kuvaava taulukko sekä 1C-järjestelmää koskeva dokumentaatio. Asiakirjoissa todetaan suoraan, että järjestelmää kehitetään edelleen Venäjän puolustusministeriön valtion puolustushankintoihin liittyvien sopimusten toteuttamista koskevaa raportointia varten. Sisäiset asiakirjat osoittavat myös kansainvälisten pakotteiden vaikutuksia: osa käytössä olevista ohjelmistoista on vanhentunut.
Gonetsin sisäinen dokumentaatio ja IT-infrastruktuuri
Esimerkkejä haltuun saadusta asiakirja-aineistosta:
- Gonetsin toimistojen turvallisuusjärjestelmän toteuttamista koskeva tekninen määrittely (PDF)
- Gonetsin digitalisointi- ja IT-kehityskonsepti (PDF)
- Gonetsin talousjärjestelmän jatkokehitystä koskeva tekninen määrittely (PDF)
Moskova, Baumanskaja 53/2
Osoitteessa sijaitsevat:
- Yhtiön johdon pääkonttori
- Keskeinen palvelininfrastruktuuri
- IP-puhelin- ja videoneuvottelujärjestelmien keskitetty solmupiste
- Kulunvalvontajärjestelmän keskuspalvelin
Toimiston IT-infrastruktuuri
Toimistoympäristöön kuuluu:
- Noin 60 työasemaa
- Palvelinhuone
- Reitittimiä ja verkkokytkimiä
- Altell Neo 120- ja Cisco ASA 5505 -palomuureja
- Dell-, Supermicro- ja Aquarius-palvelimia
Käyttöjärjestelmät
Palvelimilla käytetään useita eri ja osittain vanhentuneita käyttöjärjestelmiä:
- Windows Server 2016
- Windows Server 2012 R2
- Ubuntu
- CentOS
Keskeiset palvelut
Infrastruktuurissa käytetään muun muassa seuraavia palveluja:
- Active Directory
- Microsoft Exchange
- Hyper-V
- DHCP ja DNS
- FTP
Käytännössä kyseinen toimipiste toimii koko yritysverkon keskitettynä hallintakeskuksena.
Sisäinen verkko ja rekisteröidyt solmut
Sisäisessä verkossa käytettiin aliverkkoa 192.168.20.*. Rekisteröityihin verkkosolmuihin kuuluivat muun muassa:
- 192.168.20.1 – MicroTik-yhdyskäytävä
- 192.168.20.2 – Toimialueen ohjain
- 192.168.20.4 – Exchange-sähköpostipalvelin
- 192.168.20.7 – 1C-palvelin
- 192.168.20.9 – Parsec-kulunvalvontajärjestelmä
- 192.168.20.12 – Asiakirjahallinta ja SQL
- 192.168.20.16 – Kaspersky Security Center
- 192.168.20.17 – Activity Monitor
- 192.168.20.25 – Webhotelli
- 192.168.20.28 – SVN
- 192.168.20.190 – Kehittäjien koodivarasto
Verkossa esiintyy myös valvontakameroihin sekä muiden toimistojen yhdyskäytäviin liittyviä IP-osoitteita.
Johtopäätökset
CYBINT-operaatio ei osoita ainoastaan yhden venäläisen yrityksen tietoturvan vaarantumista, vaan tuo esiin myös Venäjän kriittisen infrastruktuurin laajempia ja toistuvia kyberturvallisuusongelmia. Haltuun saadut tiedot osoittavat, että jopa sotateolliseen kompleksiin integroidut ja avaruussektoriin kytkeytyvät organisaatiot voivat jäädä haavoittuviksi vanhentuneiden ohjelmistojen, keskitetyn järjestelmäarkkitehtuurin ja inhimillisten virheiden vuoksi.
Operaation keskeinen tulos ei ole pelkästään haltuun saatu dokumentaatio. Se osoittaa myös, että ukrainalaiset kyberasiantuntijat pystyvät toimimaan järjestelmällisesti monimutkaisia kohteita vastaan yhdistämällä teknisen osaamisen, analyysin ja pitkäjänteisen suunnittelun. Nykyaikaisessa sodankäynnissä kyberympäristöstä on muodostunut oma operaatioalueensa, jossa menestystä ei ratkaise hyökkäysten määrä vaan tunkeutumisen syvyys ja kyky hyödyntää hankittua tietoa.
Rajoitettu julkaiseminen ja operatiivinen turvallisuus
Julkistettu aineisto muodostaa kuitenkin vain pienen osan huomattavasti laajemmasta tietomassasta. Se antaa käsityksen tunkeutumisen laajuudesta, mutta ei paljasta sen todellista syvyyttä eikä järjestelmiin saadun pääsyn koko laajuutta. Näin vastapuolelle jää epävarmuutta operaation todellisesta ulottuvuudesta. Tämä on osa nykyaikaista kyberstrategiaa, jossa tietoa käytetään sekä todisteena että vaikuttamisen välineenä.

Julkaisun tarkoituksena on dokumentoida Gonets-satelliittijärjestelmän resurssien ja sen työntekijöiden joutuminen tietomurron kohteiksi. Kaikkea haltuun saatua tietoa ei kuitenkaan julkisteta, jotta vastapuoli jäisi epätietoiseksi siitä, kuinka syvälle järjestelmiin oli päästy ja kuinka laajasta pääsystä oli kyse.
Lopuksi voidaan näyttää esimerkki asiakirjasta, jota jaetaan ajoittain Venäjän keskeisille sotateollisuuden yrityksille. Asiakirjassa käsitellään ukrainalaisten hakkereiden toimintaa ja ohjelmistohaavoittuvuuksien hyödyntämistä.
Ironista on, että tällaisia suosituksia laativat Katajevin kaltaiset henkilöt, jotka ovat työskennelleet koko uransa tietoturvan ja valtiosalaisuuksien suojaamisen parissa.
Lisää InformNapalmin artikkeleita
 Aineistoa saa vapaasti levittää ja julkaista uudelleen, kunhan lähde mainitaan. Lisenssi: Creative Commons Nimeä 4.0 Kansainvälinen (CC BY 4.0). Seuraa meitä Facebookissa, X:ssä, Telegramissa ja Slate (Sl8) -palvelussa.
InformNapalm ei ota vastaan taloudellista tukea miltään valtiolta tai institutionaaliselta rahoittajalta. Toiminta rahoitetaan yksinomaan yksittäisten vapaaehtoisten ja lukijoiden omilla panoksilla. Toimintaa voi halutessaan tukea pienillä kuukausilahjoituksilla BuyMeACoffee-palvelun kautta.