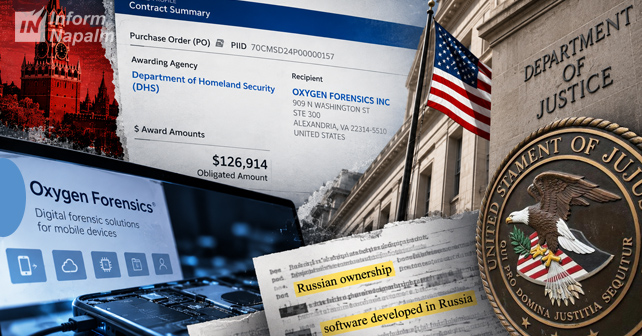
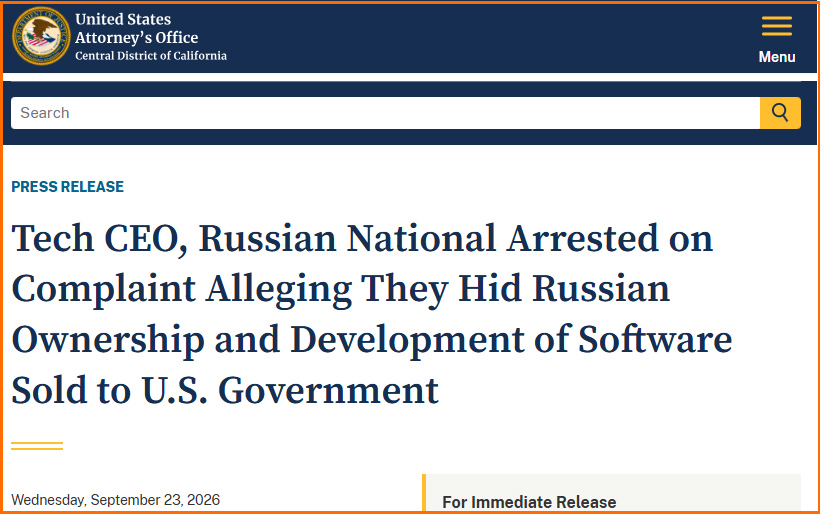
23 вересня 2026 року Міністерство юстиції США повідомило про арешт CEO американської компанії Oxygen Forensics Inc. Лі Райбера (Lee Reiber) та громадянина РФ Олега Давидова (Oleg Davydov). Їх підозрюють у змові з метою шахрайства: за версією федерального слідства, від американських державних органів приховували російських власників компанії та той факт, що її програмне забезпечення розроблялося в Росії.
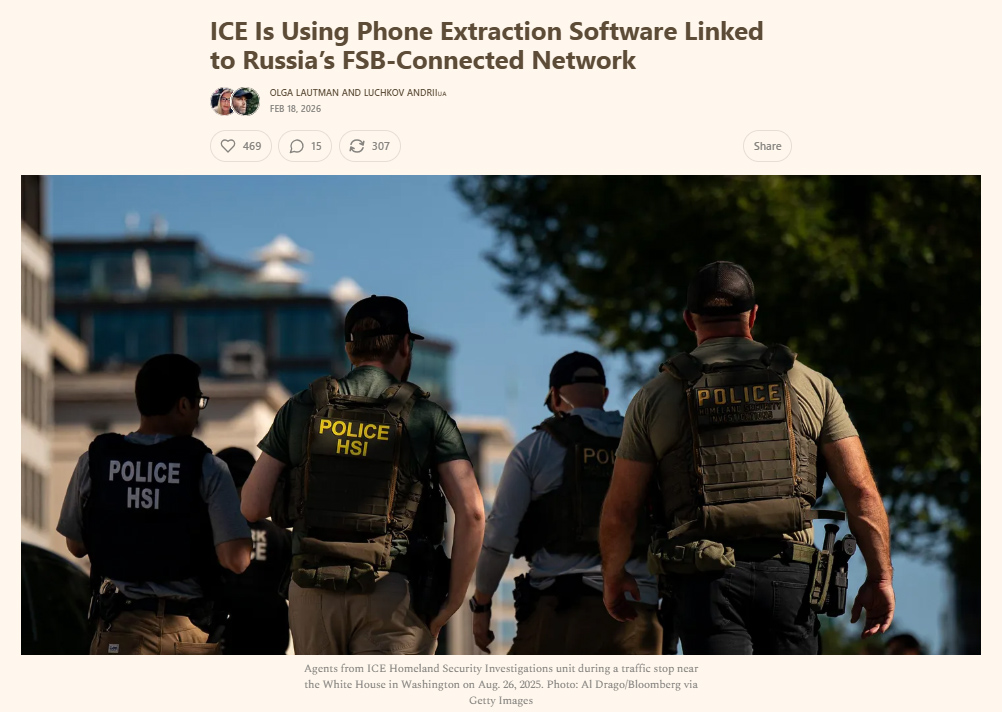
Ця історія особливо цікава для InformNapalm. Ще 18 лютого 2026 року дослідниця російської гібридної війни, старша наукова співробітниця-нерезидентка Центру аналізу європейської політики (CEPA) Ольга Лаутман та волонтер міжнародної розвідувальної спільноти InformNapalm Андрій Лучков опублікували спільне OSINT-дослідження про російське походження технологій Oxygen Forensics та використання її програмного забезпечення федеральними структурами США.
Через сім місяців матеріали американського слідства не лише підтверджують низку ключових тез того дослідження, а й розкривають значно глибший рівень російського контролю над американською компанією.
Що встановили OSINT-дослідники
У лютневому дослідженні Лаутман і Лучков звернули увагу на використання U.S. Immigration and Customs Enforcement (ICE) програмного забезпечення Oxygen Forensics для вилучення та аналізу інформації зі смартфонів.
Автори простежили корпоративне й технологічне походження компанії та зв’язок американської Oxygen Forensics із російською Oxygen Software, яка згодом була перейменована на MKO Systems.
OSINT-аналіз відкритих корпоративних, судових та закупівельних даних показував, що російська й американська продуктові екосистеми мають спільне походження. Водночас інструменти російської лінії постачалися силовим структурам РФ, включно з ФСБ та МВС.
Автори окремо дослідили ширшу мережу зв’язків навколо російської індустрії цифрової криміналістики, включно з особами та структурами, пов’язаними з ФСБ і санкційним середовищем.
При цьому дослідники не стверджували, що між російськими спецслужбами та американськими відомствами, які використовували Oxygen Forensics, існував прямий оперативний зв’язок. Йшлося про інше: походження та ланцюг розробки настільки чутливого програмного забезпечення створювали питання, які мали бути предметом ретельної перевірки під час державних закупівель.
Мін’юст США: Oxygen Forensics фактично контролювали п’ятеро громадян РФ
За даними Міністерства юстиції США, Oxygen Forensics позиціонувала себе перед американським урядом як незалежну компанію зі США.
Однак, згідно з матеріалами кримінальної справи, компанією через холдинг на Кіпрі фактично володіли та керували п’ятеро громадян Росії, серед яких був Олег Давидов.
Ці ж п’ятеро осіб, за даними слідства, володіли російською компанією Oxygen Software LLC, яка у вересні 2022 року була перейменована на MKO Systems LLC.
Давидов був співзасновником російської компанії ще з 2000 року, обіймав посаду технічного директора та відповідав за розробку програмного забезпечення. У 2013 році він також допоміг створити Oxygen Forensics у штаті Вірджинія.
Але найважливіше — твердження американського слідства про походження самого програмного забезпечення.
За версією DOJ, розробники, які писали програмне забезпечення Oxygen Forensics, працювали в Росії. Команда перебувала під керівництвом Давидова, а хмарне середовище розробки адміністрував один із російських власників.
Таким чином, зв’язок між російською та американською технологічними екосистемами, який раніше можна було реконструювати через OSINT, за версією федерального слідства був набагато прямішим.
ФСБ, Слідчий комітет та МВС РФ
Ще одна важлива деталь безпосередньо перегукується з лютневим дослідженням.
За даними DOJ, російська MKO Systems продавала це програмне забезпечення в Росії під іншими назвами. Серед її клієнтів, як повідомляється в матеріалах слідства, були:
- Федеральна служба безпеки РФ;
- Слідчий комітет РФ;
- Міністерство внутрішніх справ РФ.
Водночас Oxygen Forensics отримувала контракти від американських державних структур. У матеріалах кримінальної справи серед постраждалих відомств названі американське оборонне відомство та структури Department of Homeland Security, зокрема U.S. Secret Service і його National Computer Forensics Institute, Homeland Security Investigations та DHS Office of Inspector General.
Саме використання продуктів Oxygen американськими федеральними правоохоронними структурами було одним із центральних питань лютневого OSINT-дослідження Лаутман і Лучкова.
У відкритій базі федеральних витрат USAspending також зберігся запис про закупівлю №70CMSD24P00000157. Замовником вказаний Department of Homeland Security (DHS), отримувачем — Oxygen Forensics Inc. Сума федеральних зобов’язань за контрактом становить $126 914. Контракт розпочався 30 вересня 2024 року, поточна дата завершення — 29 вересня 2026 року, потенційна — 29 вересня 2027 року.
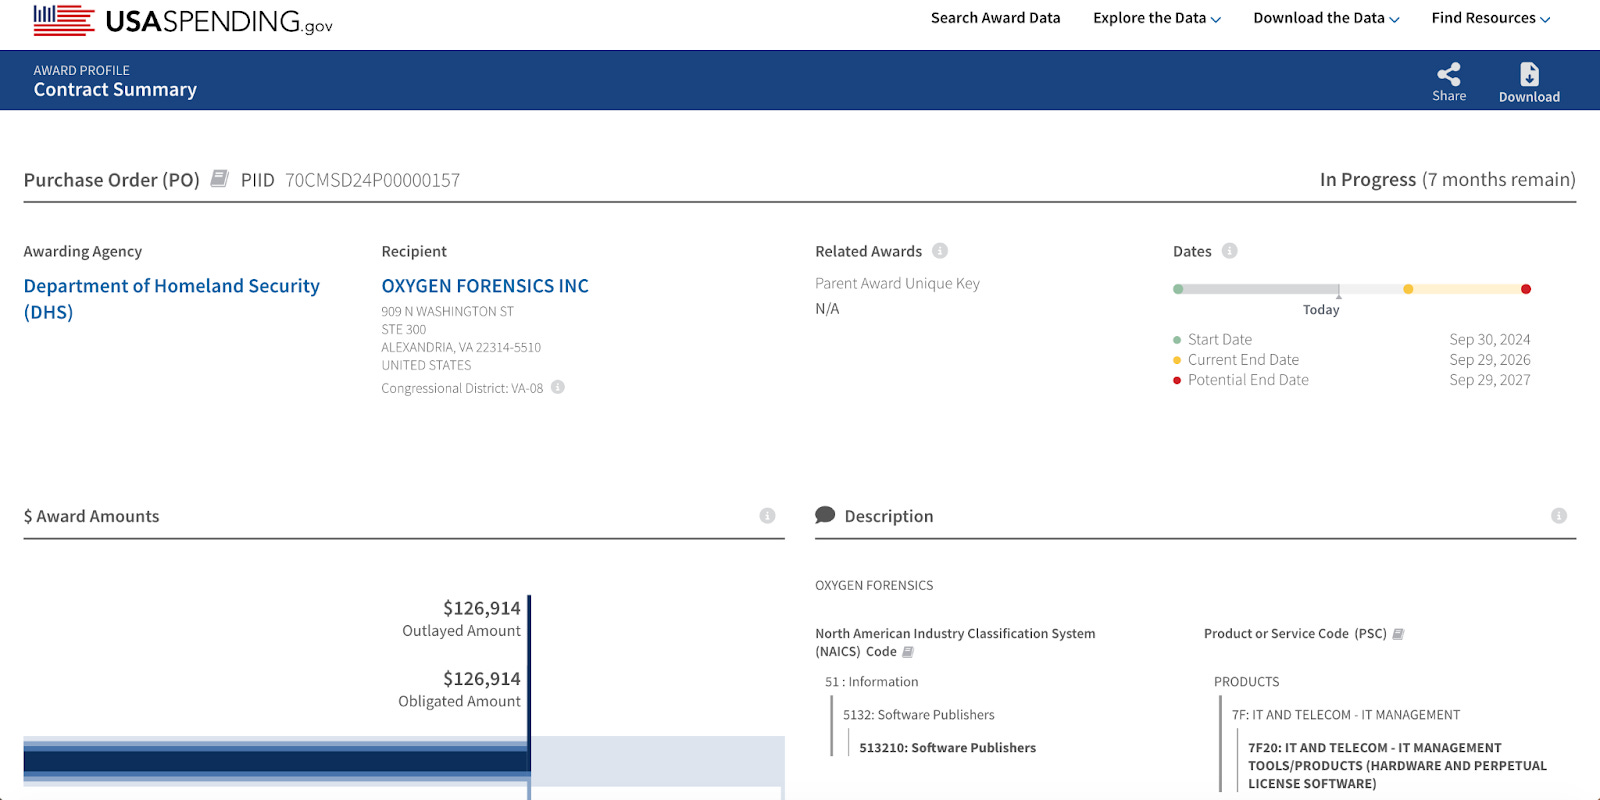
Запис про контракт Department of Homeland Security з Oxygen Forensics Inc. на $126 914. Purchase Order №70CMSD24P00000157. Джерело: USAspending.gov.
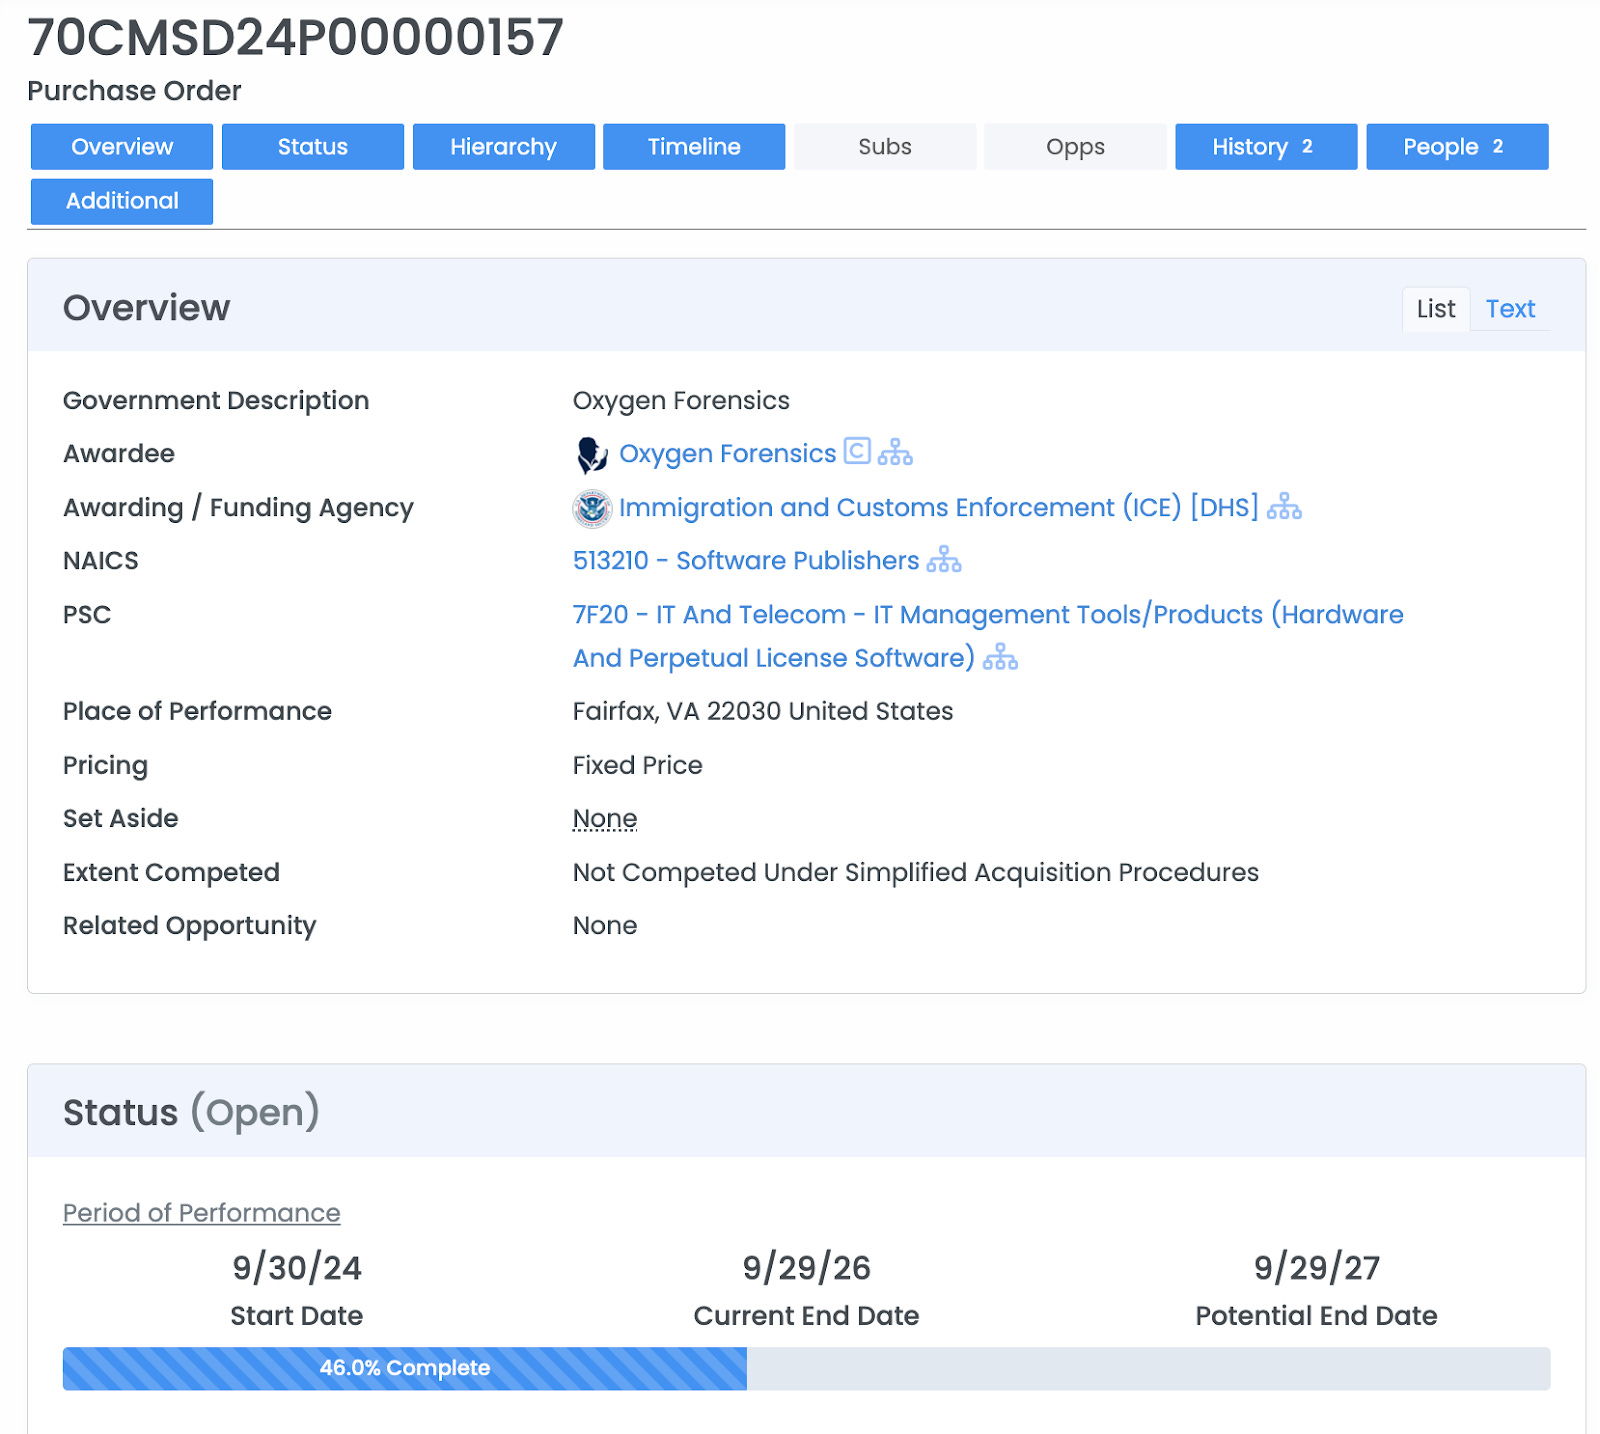
Деталізація цієї ж закупівлі вказує конкретного замовника — U.S. Immigration and Customs Enforcement (ICE), структуру Department of Homeland Security. Отримувачем коштів зазначена Oxygen Forensics, а період виконання контракту розпочався 30 вересня 2024 року.
Після 2022 року російських власників почали приховувати
За версією американського слідства, після розширення санкцій проти Росії у 2022 році Давидов, Райбер та інші учасники змови домовилися приховати справжню структуру власності Oxygen Forensics та російське походження розробки.
У березні 2022 року Райбер став CEO, президентом і головою ради директорів, а російські власники зникли з публічної корпоративної документації.
Проте, як стверджує DOJ, фактичний контроль залишився.
Російські власники продовжували ухвалювати важливі рішення, визначали винагороду Райбера, могли скасовувати його рішення щодо платежів та зберігали право підпису за банківськими рахунками компанії.
У грудні 2022-го та жовтні 2023 року Райбер, за даними слідства, неправдиво сертифікував перед урядом США відсутність безпосереднього або кінцевого власника Oxygen Forensics.
DOJ наводить ще одну показову деталь. У листопаді 2023 року журналіст звернувся до Райбера з питаннями щодо власності Oxygen Forensics та її зв’язків із російською компанією. Після цього Райбер написав Давидову та ще двом російським власникам, що публічне висвітлення цього зв’язку «could destroy this entire opportunity» — могло зруйнувати перспективу отримання контракту з National Computer Forensics Institute.
Попри це, у вересні 2024 року NCFI уклав п’ятирічний контракт на програмне забезпечення.
Після публікації OSINT питання про російську розробку виникло знову
Цікавою є й подальша хронологія.
18 лютого 2026 року Лаутман і Лучков опублікували OSINT-дослідження, в якому поставили питання щодо російського походження технології та її використання американськими федеральними структурами.
Уже в березні 2026 року, за даними DOJ, Райбер повідомив співробітникам DHS, що жоден росіянин нібито не бере участі в розробці програмного забезпечення і ніхто в Росії не має доступу до середовища, в якому воно створюється.
Через кілька днів Райбер опублікував на сайті Oxygen Forensics заяву про те, що компанія не має розробників у юрисдикціях, на які поширюються відповідні обмеження.
Федеральне слідство тепер стверджує, що Райбер брехав: програмне забезпечення писала й адмініструвала команда в Росії під керівництвом Давидова.
Арешти та вилучення інфраструктури
20 вересня 2026 року Лі Райбера заарештували в Айдахо. Після першого судового засідання його відпустили під заставу.
Олега Давидова того самого дня затримали у лондонському аеропорту Heathrow перед посадкою на рейс до Стамбула. США планують домагатися його екстрадиції.
Обом інкримінують змову з метою вчинення wire fraud. У разі обвинувального вироку максимальне передбачене законом покарання становить до 20 років федерального ув’язнення для кожного.
Окремо федеральний суд санкціонував вилучення корпоративних банківських рахунків, близько 57 доменів та іншої кіберінфраструктури, яка, за версією слідства, використовувалася в межах описаної схеми.
Коли OSINT випереджає кримінальні справи
Історія Oxygen Forensics — ще один яскравий приклад практичної цінності журналістського OSINT.
Відкриті корпоративні реєстри, державні закупівлі, судові документи, технічна документація та інші загальнодоступні джерела дозволяють журналістам і незалежним дослідникам виявляти зв’язки та ризики задовго до того, як правоохоронні органи можуть публічно розкрити матеріали своїх кримінальних проваджень.
Саме тому відкриті розслідування важливі не лише як форма журналістики. Вони створюють перевірюваний публічний масив фактів, до якого можуть звертатися журналісти, державні структури, санкційні органи та правоохоронці.
Сам Андрій Лучков в робочому чаті волонтерів InformNapalm дотепно підсумував цю історію:
«Наш OSINT — це наші далекобійні санкції. У відповідь на неспровоковану російську агресію та війну».

 Матеріал підготував Андрій Лісіцин спеціально для читачів сайту міжнародної волонтерської розвідувальної спільноти InformNapalm. Поширення і передрук з активним посиланням на джерело вітаються. (Creative Commons — Attribution 4.0 International — CC BY 4.0). Підписуйтесь на офіційні сторінки міжнародної розвідувальної спільноти InformNapalm.
Читайте також інші матеріали по темі:
- Шлях вогню: дванадцять років війни InformNapalm проти Кремля
- Українські хакери виявили як оператори російських дронів використовують Білорусь
- OKBMLeaks: таємні документи виробника компонентів для Су-57 і ПАК ДА “Посланник”
- CYBINT-операція проти супутникової системи “Гонец”, яку називають “російським аналогом Starlink”
- Хакери розкрили нову закриту документацію “СТЦ”, російського виробника БПЛА “Орлан-10”
- CYBINT. Злам російського виробника БПЛА. Частина 1. Хто збирає “Герань-2”
- AlabugaLeaks. Частина 2: Kaspersky Lab та нейромережі для російських військових дронів
- AlabugaLeaks. Частина 3: Альбатрос, війна, NVIDIA, Sony та Saito
- Російська дронова загроза 2026–2027: уроки України для НАТО
- Похоронний марш російських генералів 2.0: підтверджені втрати у війні проти України
- МО РФ показало важкий гексакоптер «Мангас». OSINT: хто стоїть за «новим дроном» Росії