

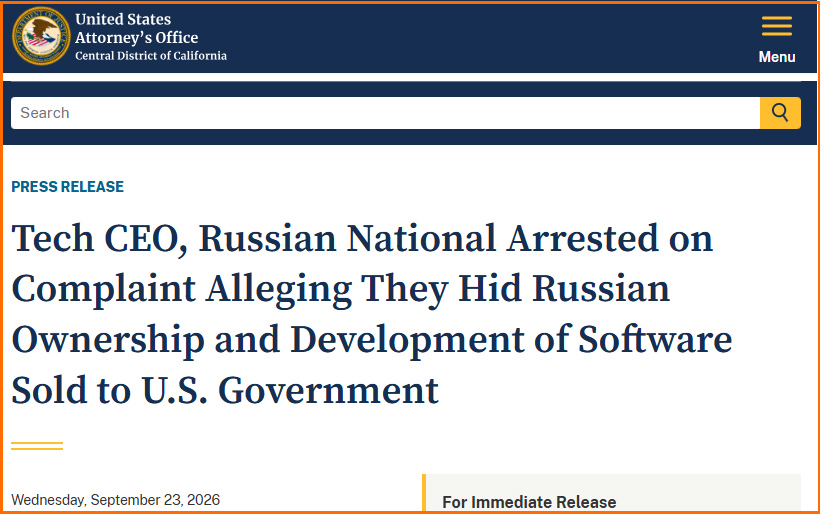
Den 23. september 2026 opplyste det amerikanske justisdepartementet at Lee Reiber, administrerende direktør i det amerikanske selskapet Oxygen Forensics Inc., og den russiske statsborgeren Oleg Davydov var blitt pågrepet. De er mistenkt for sammensvergelse med sikte på å begå bedrageri. Ifølge den føderale etterforskningen ble opplysninger om selskapets russiske eiere og om at programvaren ble utviklet i Russland, holdt skjult for amerikanske myndigheter.
Den 18. februar 2026 publiserte Olga Lautman og Andrij Lutsjkov en felles OSINT-gransking. Lautman forsker på russisk hybridkrigføring og er seniorforsker med ekstern tilknytning til Center for European Policy Analysis (CEPA). Lutsjkov er frivillig i InformNapalm. Granskingen gjaldt den russiske opprinnelsen til Oxygen Forensics’ teknologi og amerikanske føderale myndigheters bruk av selskapets programvare. Sju måneder senere gir materialet i den amerikanske etterforskningen støtte til flere sentrale konklusjoner i granskingen. Materialet beskriver samtidig en langt mer omfattende russisk kontroll enn det som kom frem i den tidligere granskingen. Opplysningene om Reiber, Davydov og selskapet er fortsatt påstander i en pågående straffesak og er ikke fastslått ved dom. Det amerikanske justisdepartementet understreker at begge skal anses som uskyldige inntil skyld er bevist utover enhver rimelig tvil.
Granskingens funn og avgrensninger
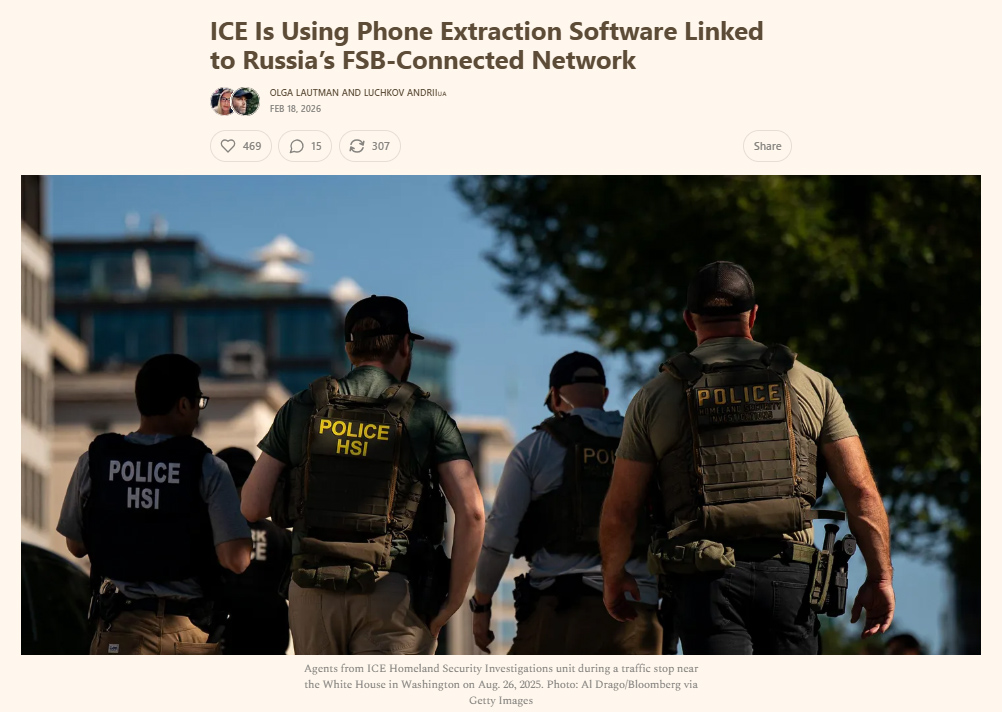
Lautman og Lutsjkov påpekte at U.S. Immigration and Customs Enforcement (ICE) brukte Oxygen Forensics’ programvare til å hente ut og analysere informasjon fra smarttelefoner. Forfatterne kartla selskapets historikk, teknologiens opprinnelse og forbindelsen til det russiske Oxygen Software, som senere skiftet navn til MKO Systems. Analysen bygget på offentlig tilgjengelige selskapsopplysninger, rettsdokumenter og data om offentlige anskaffelser. Den viste at de russiske og amerikanske produktmiljøene hadde et felles opphav. Samtidig ble verktøy fra den russiske produktlinjen levert til russiske sikkerhetsmyndigheter, blant annet Russlands føderale sikkerhetstjeneste (FSB) og innenriksdepartementet.
Forfatterne gransket også den russiske bransjen for digital etterforskning og det bredere nettverket rundt den. Der inngikk personer og organisasjoner med forbindelser til FSB og til aktører som er omfattet av sanksjoner. De hevdet derimot ikke at russiske sikkerhetstjenester hadde noen direkte operativ forbindelse til de amerikanske myndighetene. Spørsmålet gjaldt programvarens opprinnelse og utviklingskjede, samt hvilke kontroller som burde gjennomføres ved offentlige anskaffelser.
Russisk eierskap og programvareutvikling
Ifølge det amerikanske justisdepartementet presenterte Oxygen Forensics seg overfor amerikanske myndigheter som et uavhengig amerikansk selskap. Aktoratet hevder derimot at fem russiske statsborgere i praksis eide og kontrollerte selskapet gjennom et holdingselskap på Kypros. Oleg Davydov var en av dem. De samme fem personene skal også ha eid det russiske selskapet Oxygen Software LLC, som i september 2022 skiftet navn til MKO Systems LLC. Davydov var med på å grunnlegge det russiske selskapet i 2000, var teknisk direktør og hadde ansvar for programvareutviklingen. I 2013 medvirket han også til å etablere Oxygen Forensics i Virginia.
Ifølge aktoratet arbeidet utviklerne bak Oxygen Forensics’ programvare i Russland. Teamet skal ha vært ledet av Davydov, mens en av de russiske eierne administrerte det skybaserte utviklingsmiljøet. Den føderale etterforskningen beskriver derfor forbindelsen mellom de russiske og amerikanske teknologimiljøene som langt mer direkte. I de føderale rettsdokumentene finnes det samtidig ingen påstander om at programvaren inneholdt skadelig kode eller ble brukt til uautorisert tilgang til kundenes systemer eller data.
Kunder i Russland og USA
Ifølge det amerikanske justisdepartementet solgte MKO Systems den samme programvaren i Russland under andre navn. Blant kundene var ifølge etterforskningen FSB, Russlands etterforskningskomité og Russlands innenriksdepartement. Samtidig fikk Oxygen Forensics kontrakter fra amerikanske myndigheter. I rettsdokumentene nevnes U.S. Department of War og flere organer under Department of Homeland Security. Blant disse er U.S. Secret Service og dets National Computer Forensics Institute, Homeland Security Investigations samt DHS Office of Inspector General. De omtales som myndigheter som skal ha vært utsatt for det påståtte bedrageriet.
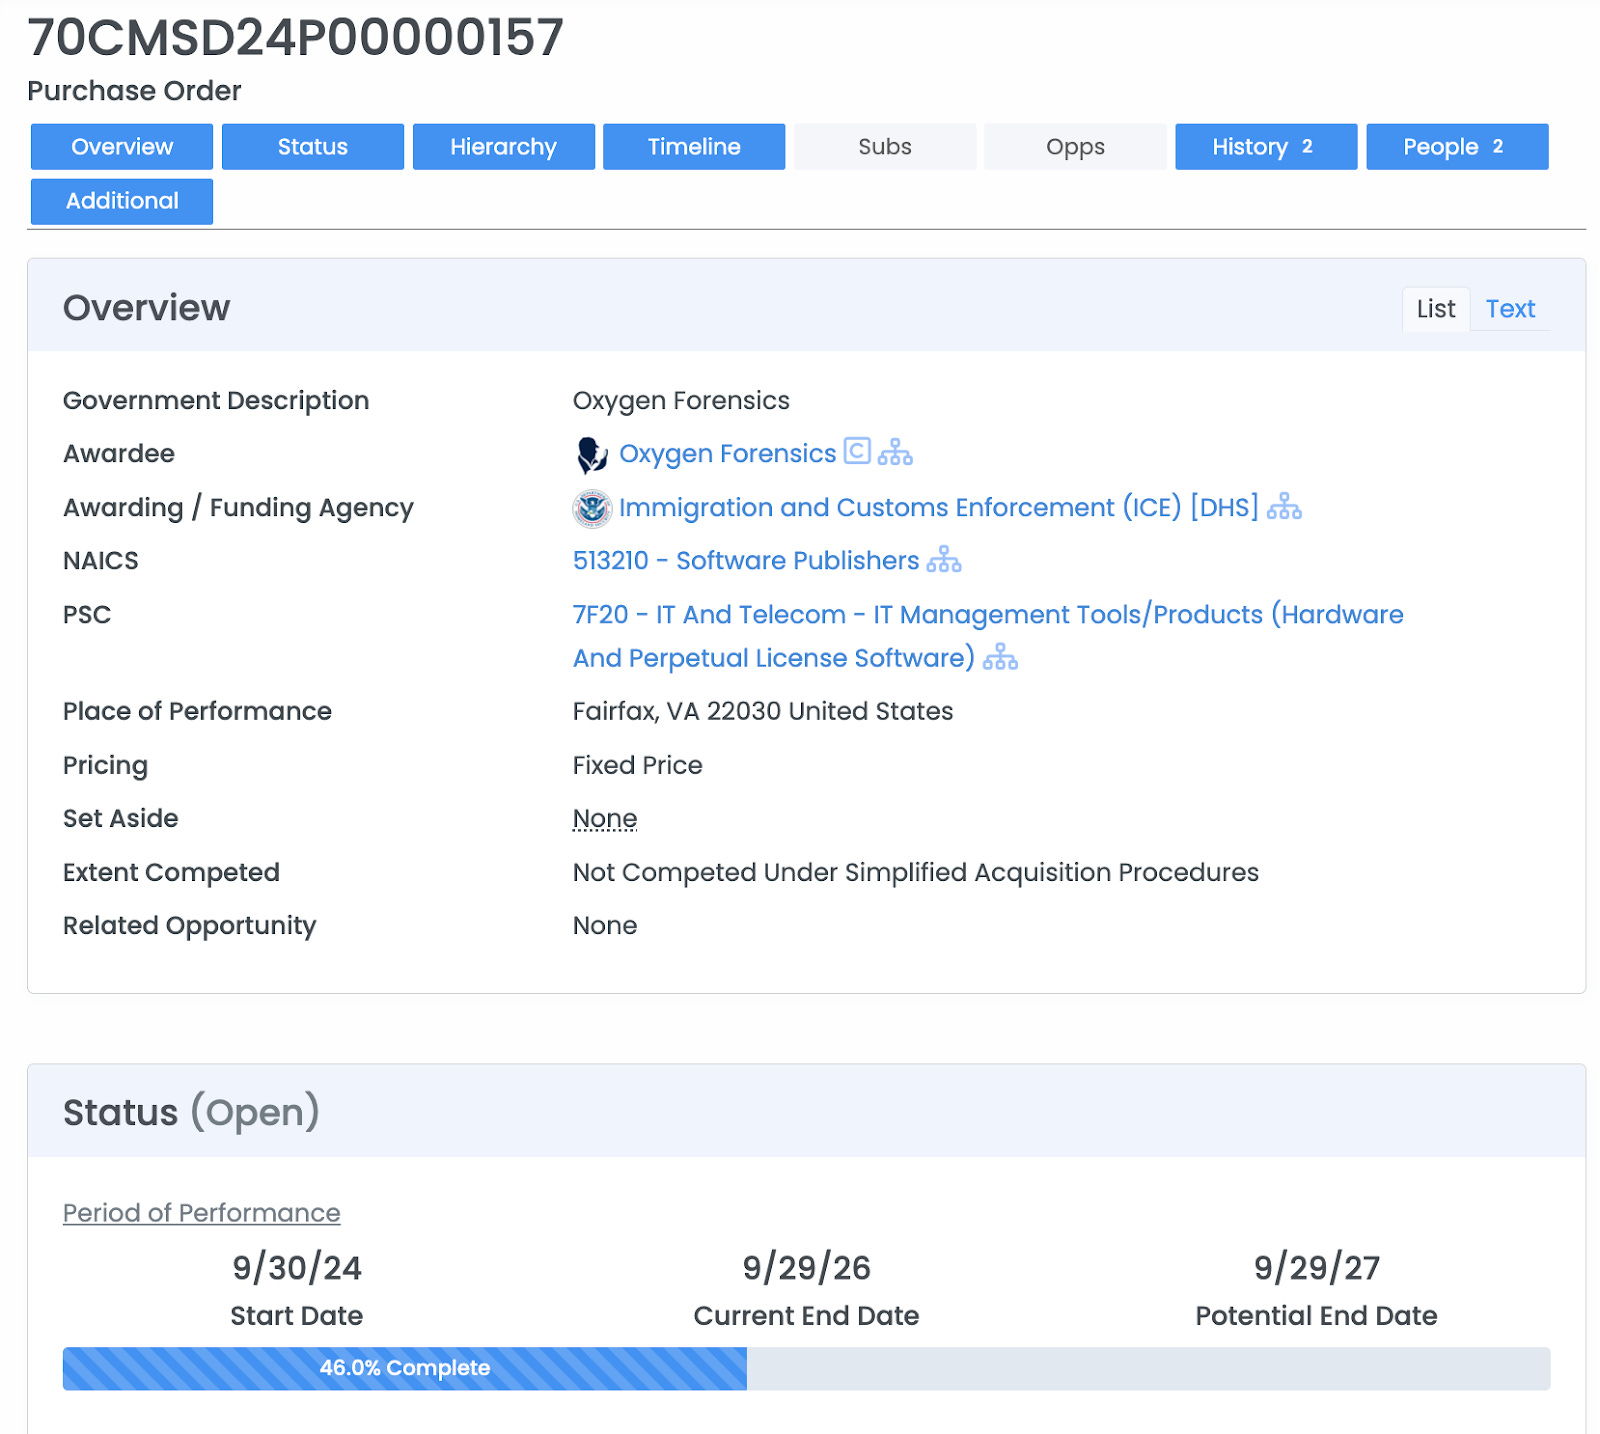
Amerikanske føderale politimyndigheters bruk av Oxygen Forensics’ produkter var et hovedtema i OSINT-granskingen fra februar. I de føderale anskaffelsesdataene finnes innkjøpsordre nr. 70CMSD24P00000157, der Department of Homeland Security (DHS) er oppført som overordnet myndighet og Oxygen Forensics Inc. som mottaker. Det føderale beløpet som er forpliktet gjennom avtalen, er 126 914 dollar. Avtaleperioden startet 30. september 2024, med nåværende sluttdato 29. september 2026 og mulig sluttdato 29. september 2027. De mer detaljerte opplysningene plasserer anskaffelsen under ICE og Homeland Security Investigations. Det forklarer hvorfor både DHS og ICE forekommer i opplysningene om den samme avtalen.
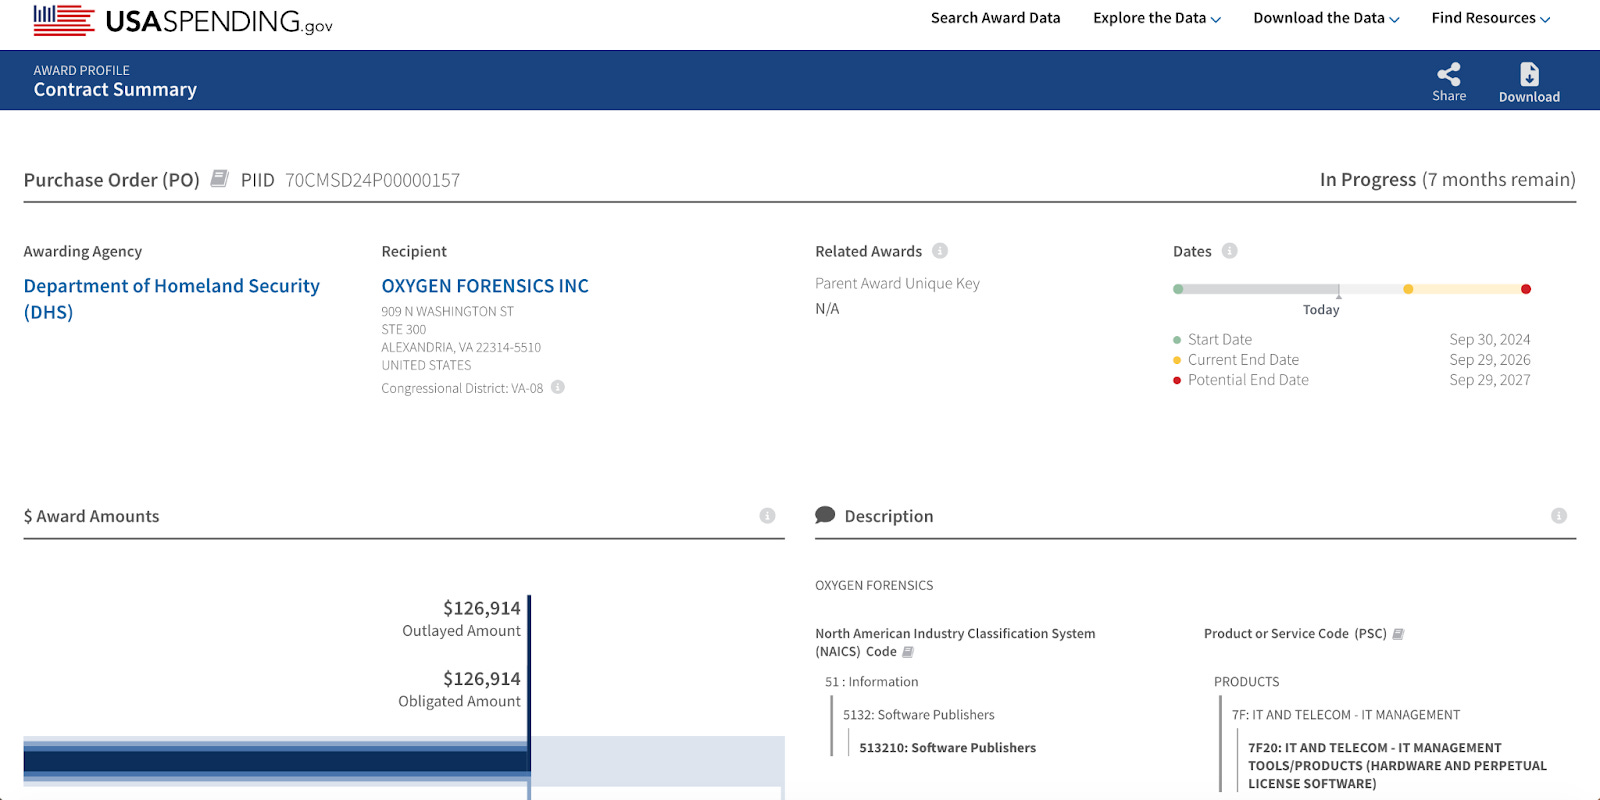
Opplysninger om avtalen mellom Department of Homeland Security og Oxygen Forensics Inc. på 126 914 dollar. Innkjøpsordre nr. 70CMSD24P00000157. Kilde: USAspending.gov.
Aktoratets opplysninger om skjult russisk eierskap
Etter at sanksjonene mot Russland ble utvidet i 2022, skal Davydov, Reiber og andre deltakere ha blitt enige om å skjule den reelle eierstrukturen. Ifølge aktoratet skulle det også skjules at programvaren fortsatt ble utviklet i Russland. I mars 2022 tiltrådte Reiber som administrerende direktør, president og styreleder, samtidig som de russiske eierne forsvant fra offentlig tilgjengelige selskapsdokumenter. Aktoratet hevder at eierne likevel beholdt den faktiske kontrollen over selskapet. De skal ha fortsatt å fatte viktige beslutninger, fastsatt Reibers godtgjørelse, kunnet overstyre beslutninger om betalinger og beholdt disposisjonsretten over selskapets bankkontoer.
I desember 2022 og oktober 2023 ga Reiber ifølge etterforskningen den amerikanske regjeringen opplysninger om selskapets eierstruktur. Aktoratet hevder at opplysningene var uriktige, og at Reiber oppga at Oxygen Forensics verken hadde noen direkte eller endelig eier. I november 2023 ble han kontaktet av en journalist med spørsmål om selskapets eierskap og forbindelse til det russiske selskapet. Deretter skrev Reiber til Davydov og ytterligere to russiske eiere. Ifølge rettsdokumentene fryktet han at offentlig omtale av forbindelsen kunne sette en planlagt avtale med National Computer Forensics Institute i fare. NCFI inngikk likevel en femårig programvareavtale i september 2024.
Den 18. februar 2026 publiserte Lautman og Lutsjkov sin OSINT-gransking om teknologiens russiske opprinnelse og amerikanske myndigheters bruk av programvaren. Allerede i mars opplyste Reiber ifølge justisdepartementet at ingen russere deltok i programvareutviklingen, og at ingen i Russland hadde tilgang til utviklingsmiljøet. Noen dager senere publiserte han en uttalelse på Oxygen Forensics’ nettsted der han opplyste at selskapet ikke hadde utviklere i jurisdiksjoner som var omfattet av de aktuelle restriksjonene. Aktoratet hevder derimot at programvaren ble utviklet og administrert av et team i Russland under Davydovs ledelse.
Pågripelser og beslag
Lee Reiber ble pågrepet 20. september 2026 i Idaho. Han møtte i føderal domstol to dager senere og ble løslatt mot kausjon. Oleg Davydov ble pågrepet samme dag på Heathrow før han skulle fly til Istanbul. USA har til hensikt å be om at han blir utlevert. Begge er anklaget for sammensvergelse med sikte på å begå wire fraud, et føderalt bedragerilovbrudd som omfatter elektronisk kommunikasjon. Ved domfellelse risikerer hver av dem opptil 20 års fengsel etter føderal lov.
En føderal dommer utstedte 19. september en beslutning om beslag av selskapets bankkontoer, rundt 57 domenenavn og annen cyberinfrastruktur. Domenenavnene og den øvrige infrastrukturen ble beslaglagt 20. september.
Russisk bakgrunn og amerikanske føderale anskaffelser
Oxygen Forensics’ russiske bakgrunn var kjent lenge før granskingen i 2026. Forbes beskrev allerede i 2017 selskapet som grunnlagt av russere og skrev at grunnleggerne fortsatt befant seg i Moskva og deltok i utviklingsarbeidet. Magasinet rapporterte også om kontrakter med blant andre ICE og Secret Service. Kim Zetter har i sin rapportering i 2026 opplyst at hun allerede i 2016 hadde omtalt selskapets russiske eierskap. Granskingen fra februar 2026 belyste først og fremst sammenhengen mellom denne allerede kjente bakgrunnen, den fortsatte utviklingen i Russland og amerikanske føderale anskaffelser.
Offentlig tilgjengelige selskapsregistre, anskaffelsesdata, rettsdokumenter og teknisk dokumentasjon kan samlet gi et etterprøvbart faktagrunnlag for journalister, myndigheter, sanksjonsorganer og rettshåndhevende myndigheter.
Materialet er utarbeidet av Andrij Lisitsyn.
Flere artikler fra InformNapalm
- Wildberries mellom barken og veden under droneangrep og cyberoperasjoner
- Ukrainas marine slår til mot kystmissilsystemet Bastion på Krim
- Russlands dronetrussel 2026–2027 og hva NATO kan lære av Ukraina
 Materialet kan fritt deles og republiseres med kildehenvisning. Creative Commons – Navngivelse 4.0 Internasjonal – CC BY 4.0. Følg oss på Facebook og X.
InformNapalm mottar ikke økonomisk støtte fra noen regjering eller sponsor. Arbeidet finansieres utelukkende av frivillige bidrag fra enkeltpersoner og lesere. InformNapalm kan også støttes med månedlige små donasjoner via BuyMeACoffee.


